Je WordPress-site is maar zo veilig als zijn zwakste plugin, wachtwoord of host, en aanvallers zoeken de klok rond naar alle drie.
Wat is WordPress-beveiliging?
WordPress-beveiliging is het hardenen van een website tegen aanvallen: de WordPress-core, thema’s en plugins up-to-date houden, sterke authenticatie gebruiken, een webapplicatiefirewall (WAF) draaien, regelmatig back-ups maken, scannen op malware en een host kiezen die deze bescherming standaard inbouwt. Stapel genoeg van deze verdedigingslagen op elkaar, en de meeste aanvallers trekken verder naar een makkelijker doelwit.
De 20 tips in deze gids komen neer op vier stappen:
- Vergrendel je logins – Sterke wachtwoorden, tweefactorauthenticatie, een beperkt aantal inlogpogingen en een verborgen, met een wachtwoord beveiligde inlogpagina.
- Houd alles up-to-date – De WordPress-core, thema’s, plugins en PHP, met een zorgvuldige controle voordat je iets nieuws installeert.
- Voeg beschermende lagen toe – Een WAF, malwarescans, strikte bestandsrechten, zo min mogelijk gebruikersaccounts en een eigen databaseprefix.
- Kies veilige WordPress-hosting – Een host die een firewall, automatische back-ups en automatische updates meelevert, neemt een groot deel van deze lijst voor je uit handen.
WordPress is standaard al een uitstekend, veilig platform, maar er is zeker meer dat je kunt (en moet!) doen om je site te beschermen tegen kwaadwillenden. Veel van deze beveiligingsverbeteringen zijn eenvoudig te implementeren en kun je in een paar minuten handmatig uitvoeren. Voor andere hoef je alleen een bepaalde plugin te installeren.
In dit artikel leid ik je door 20 verschillende strategieën om de verdediging van je WordPress-fort te versterken. Maar eerst gaan we wat dieper in op de vraag waarom websitebeveiliging belangrijk voor je zou moeten zijn.
Waarom WordPress-beveiliging zo belangrijk is
Kiezen voor WordPress als platform is een uitstekende start als je een site wilt maken. Het is niet alleen een flexibel, krachtig platform om websites mee te bouwen, het is ook veilig zoals het is.
Maar natuurlijk kan geen enkel platform 100% veilig zijn, en er zijn veel redenen om je zorgen te maken over de beveiliging van je WordPress-site:
- Populariteit – Een enorm deel van alle websites op internet draait op WordPress, waardoor het een geliefd doelwit is voor cybercriminelen. Door het wijdverspreide gebruik is het een aantrekkelijk platform om kwetsbaarheden uit te buiten en ongeautoriseerde toegang tot websites te krijgen.
- Kwetsbaarheden – Net als alle software is WordPress niet immuun voor kwetsbaarheden. Hackers zoeken voortdurend naar kwetsbaarheden in WordPress-thema’s, plugins en de core-software. Het uitbuiten ervan kan leiden tot ongeautoriseerde toegang, datalekken, defacement of zelfs volledige controle over een website.
- Datalekken – WordPress-websites slaan vaak gevoelige gebruikersinformatie op, zoals e-mailadressen, wachtwoorden en persoonsgegevens. Een beveiligingslek kan deze vertrouwelijke gegevens blootleggen, met identiteitsdiefstal, financieel verlies of zelfs juridische gevolgen als resultaat (oei!).
- Impact op SEO – Een gecompromitteerde WordPress-site kan worden gebruikt voor kwaadaardige activiteiten, zoals het hosten van malware, het omleiden van bezoekers naar schadelijke websites of het versturen van spam. Zoekmachines kunnen zulke websites markeren en bestraffen, wat leidt tot een flinke daling in rankings en organisch verkeer zodra je de controle over je site terug hebt.
- Reputatie en vertrouwen – Als een WordPress-website wordt gecompromitteerd en voor kwaadaardige doeleinden wordt gebruikt, kan dat de reputatie van de site-eigenaar ernstig schaden en het vertrouwen van gebruikers ondermijnen. Denk bijvoorbeeld aan een webshop. Als de winkel niet kan garanderen dat de persoonsgegevens van klanten veilig zijn, winkelen mensen er gewoon niet (en wie kan ze dat kwalijk nemen?).
- Downtime en financieel verlies – Een gehackte site kan langdurig offline zijn terwijl de eigenaar het beveiligingslek probeert op te lossen. Die downtime kan op zijn beurt leiden tot gemiste klanten, lagere inkomsten en extra kosten voor herstel.
Gezien deze risico’s is investeren in beveiligingsmaatregelen voor WordPress essentieel om je website en de gegevens van je gebruikers te beschermen. Idealiter steek je net zoveel tijd en moeite in beveiliging als je destijds in het ontwerpen van je site hebt gestoken (zo niet meer). Gelukkig voor jou, beste lezer, zijn er veel eenvoudige, snelle manieren om de beveiliging van je site te verbeteren, plus een paar complexere technieken die je misschien wilt toepassen. Hieronder behandelen we ze allemaal.
De grootste beveiligingskwetsbaarheden van WordPress
Zoals het gezegde luidt: ken je vijand. Voordat we in onze beveiligingstips duiken, kijken we eerst naar de kwetsbaarheden waartegen je je WordPress-site moet beschermen.
- Verouderde software, thema’s en plugins – Verouderde versies van WordPress, thema’s of plugins kunnen je site kwetsbaar maken voor bekende beveiligingsfouten.
- Zwakke gebruikersnamen en wachtwoorden – Zwakke inloggegevens maken het hackers makkelijker om toegang te krijgen tot je site. Vermijd veelgebruikte gebruikersnamen zoals “admin” en kies sterke, unieke wachtwoorden met een combinatie van letters, cijfers en symbolen.
- Brute-force-aanvallen – Bij een brute-force-aanval probeert iemand herhaaldelijk je inloggegevens te raden. Je voorkomt ze door het aantal inlogpogingen te beperken en tweefactorauthenticatie te gebruiken (daarover later in dit artikel meer).
- Cross-site scripting (XSS) – XSS-kwetsbaarheden ontstaan wanneer kwaadaardige scripts in webpagina’s worden geïnjecteerd, waardoor de browsers of sessiegegevens van gebruikers in gevaar kunnen komen. Veel beveiligingsplugins hebben functies om XSS te voorkomen.
- SQL-injectie – Aanvallers stoppen kwaadaardige opdrachten in formuliervelden of URL’s om de database van je site te manipuleren: volgens OWASP kan een geslaagde SQL-injectieaanval opgeslagen gegevens lezen, wijzigen of verwijderen. Software up-to-date houden en een WAF gebruiken helpt om injectiepogingen te blokkeren.
- Malware-infecties – Malware kan je site binnenkomen via kwetsbaarheden, geïnfecteerde thema’s of plugins, of gecompromitteerde bestanden. Installeer daarom geen plugins zonder eerst hun reputatie te controleren. En met regelmatige malwarescans vang je infecties op voordat ze de kans krijgen om schade aan te richten op je site.
- Backdoors – Een backdoor is een verborgen toegangspunt in een website dat ongeautoriseerde toegang mogelijk maakt, zelfs nadat er beveiligingsmaatregelen zijn getroffen. Backdoors kunnen worden aangemaakt door kwaadwillenden of per ongeluk worden geïntroduceerd via gecompromitteerde thema’s, plugins of slordige beveiligingspraktijken. Zodra een backdoor bestaat, kan die een aanvaller ongeautoriseerde toegang geven, waarna die de site kan manipuleren, gegevens kan stelen of andere kwaadaardige activiteiten kan uitvoeren zonder dat de eigenaar van de website het weet.
Beveiligingsplugins en andere best practices kunnen je site beschermen tegen deze kwetsbaarheden. Een van de grootste hefbomen is echter waar je site gehost wordt. Daarom beginnen we met hoe veilige WordPress-hosting eruitziet, en gaan we daarna naar de tips zelf.
Waar je op moet letten bij veilige WordPress-hosting
Veilige WordPress-hosting combineert je eigen hardeningwerk met bescherming die de host voor je regelt: een webapplicatiefirewall (WAF), malwarescans (en opschoning als er toch iets doorheen glipt), DDoS-mitigatie, gratis SSL-certificaten, automatische back-ups, versleutelde SFTP/SSH-toegang, automatische updates en 24/7 support. Dit is de checklist, en zo dekt DreamHost elk onderdeel af:
| Beveiligingsfunctie | Waarom het belangrijk is | Bij DreamHost | Inbegrepen of add-on? |
|---|---|---|---|
| Webapplicatiefirewall (WAF) | Filtert kwaadaardig verkeer voordat het je site bereikt. | Webapplicatie- en netwerkfirewalls blokkeren kwaadaardig verkeer. | Inbegrepen bij elk pakket |
| Malwarescans | Vangt infecties vroeg op, voordat zoekmachines je site markeren. | DreamShield scant dagelijks en waarschuwt je per e-mail en via een melding in het panel. | Betaalde add-on (DreamShield) |
| Malware opschonen | Detectie helpt alleen als iemand de infectie ook verwijdert. | DreamCare-siteonderhoud omvat proactief herstel van gehackte sites. | Aparte betaalde dienst (DreamCare) |
| DDoS-bescherming | Voorkomt dat verkeersgolven je site offline halen. | DDoS-bescherming en -mitigatie. | Inbegrepen bij elk pakket |
| Gratis SSL/TLS-certificaten | Versleutelt het verkeer tussen je bezoekers en je site. | Let’s Encrypt-certificaten worden automatisch geïnstalleerd en verlengd. | Inbegrepen bij elk pakket |
| Automatische back-ups | Een schone back-up is je snelste herstel na een hack. | Dagelijkse automatische back-ups; DreamPress bewaart ze offsite. | Inbegrepen bij elk pakket |
| SFTP/SSH-toegang | Versleutelt bestandsoverdrachten zodat inloggegevens niet onderschept kunnen worden. | Veilige SFTP- en SSH-toegang. | Inbegrepen bij elk pakket |
| Automatische updates | Bekende fouten in verouderde software zijn een van de belangrijkste aanvalsroutes. | DreamHost WordPress-installaties werken de core automatisch bij. | Inbegrepen bij DreamHost WordPress-installaties |
| 24/7 support | Beveiligingsincidenten wachten niet op kantooruren. | 24/7 support; DreamPress heeft eigen WordPress-experts in huis. | Inbegrepen bij elk pakket |
Elke host die je geld waard is, zou het grootste deel van deze tabel moeten afdekken (bekijk de beveiligingsfuncties van DreamHost voor het volledige overzicht). Eén eerlijke kanttekening: bij DreamHost zijn malwarescans (DreamShield) en handmatige opschoning (DreamCare) aparte betaalde diensten en geen onderdeel van de basispakketten. Al het andere op de lijst is standaard inbegrepen, en DreamPress, de managed WordPress-hosting van DreamHost, voegt daar dagelijkse offsite back-ups en support van experts aan toe. Daarover meer in de eerste tip hieronder.
20 tips voor WordPress-beveiliging
Hopelijk heb ik je overtuigd van het belang van een goed beveiligde WordPress-website. Zo niet, dan moet ik me opnieuw inschrijven voor Overtuigend Schrijven 101. Doe me dat alsjeblieft niet aan.
In de rest van dit artikel introduceer ik 20 strategieën (plus een aantal van de beste WordPress-beveiligingsplugins) om je site beter te beschermen tegen enkele van de meest voorkomende en gevaarlijkste beveiligingskwetsbaarheden. Je hoeft niet elke suggestie op deze lijst toe te passen (al mag dat natuurlijk wel!), maar hoe meer stappen je neemt om je site te beveiligen, hoe kleiner de kans dat je later met een ramp te maken krijgt.
1. Kies veilige WordPress-hosting
Wat maakt een WordPress-host veilig? Een webapplicatiefirewall, SSL/TLS-certificaten, DDoS-bescherming, automatische back-ups, malwarescans en automatische updates: de bescherming uit de checklist hierboven, die de meeste aanvallen stopt voordat ze je site ooit bereiken. Kies een host die dit allemaal afdekt, en een flink deel van deze lijst is geregeld voordat je ook maar één instelling hebt aangeraakt.
Je kunt je webhost zien als de straat van je website op internet: het is de plek waar je site “woont”. En net zoals een goede school belangrijk is voor de toekomst van je kind (zeggen ze; ik ben prima terechtgekomen), telt de kwaliteit van de thuisbasis van je website op heel wat belangrijke punten mee.
Een solide hostingprovider heeft invloed op hoe goed je site presteert, hoe betrouwbaar hij is, hoe groot hij kan worden en zelfs hoe hij scoort in zoekmachines. De beste hosts bieden een scala aan nuttige functies, uitstekende support en een dienst die is afgestemd op het platform van je keuze.
Hoe webhosting de beveiliging van WordPress kan verbeteren:
- Een kwaliteitshost werkt zijn dienst, software en tools voortdurend bij om op de nieuwste bedreigingen te reageren en potentiële beveiligingslekken te dichten.
- Webhosts bieden vaak allerlei gerichte beveiligingsfuncties, zoals SSL/TLS-certificaten en DDoS-bescherming. Je zou ook toegang moeten krijgen tot een webapplicatiefirewall (WAF), die helpt om ernstige bedreigingen voor je site te monitoren en te blokkeren.
- Je webhost biedt hoogstwaarschijnlijk een manier om een back-up van je site te maken (in sommige gevallen zelfs realtime back-ups), zodat je bij een hack makkelijk kunt terugkeren naar een stabiele, eerdere versie.
- Als je host betrouwbare 24/7 support biedt, heb je altijd iemand die je kan helpen als je toch tegen een beveiligingsprobleem aanloopt.
Deze lijst geeft je een goed startpunt als je op zoek gaat naar een host voor je nieuwe site. Je wilt er een vinden die de beveiligingschecklist hierboven afdekt en daarnaast een reputatie heeft op het gebied van betrouwbaarheid en uitstekende prestaties.
DreamPress is een managed WordPress-hostingdienst die snel, betrouwbaar, schaalbaar en natuurlijk veilig is. DreamPress bevat een vooraf geïnstalleerd SSL/TLS-certificaat, plus de webapplicatie- en netwerkfirewalls die DreamHost bij elk pakket levert om kwaadaardig verkeer te blokkeren. Elk DreamPress-pakket komt bovendien met automatische dagelijkse back-ups die offsite worden bewaard, professionele sitemigratie en 24/7 support van eigen WordPress-experts.
Jetpack
Jetpack is een WordPress-plugin van Automattic, het bedrijf achter WordPress.com. Met deze plugin krijg je toegang tot functies die normaal alleen beschikbaar zijn op WordPress.com-sites.
Met DreamPress kun je rustig slapen, wetende dat je site beschermd is. Onze hostingdienst neemt zelfs veel van de andere beveiligingsstappen op deze lijst voor je uit handen, al raden we je nog steeds aan om verder te lezen en te ontdekken welke extra maatregelen (en plugins zoals Jetpack) je daarbovenop kunt toevoegen.
2. Registreer je domein privé
Om een domein te registreren, moet je je naam, adres en telefoonnummer opgeven. Deze informatie wordt gebruikt om het eigendom van domeinnamen bij te houden en is online te vinden met een snelle zoekopdracht in de WHOIS-directory.
Hoewel het bijhouden van deze informatie van vitaal belang is voor de gezondheid van het internet, is het heel begrijpelijk dat je je persoonlijke gegevens niet online wilt hebben. Hier komt privéregistratie om de hoek kijken. Wanneer je een domein registreert bij DreamHost (of bij een ander veilig hostingplatform, als het moet), kun je je persoonlijke gegevens laten vervangen door de gegevens van het hostingplatform. Wie je domein dan opzoekt in WHOIS, ziet het adres en de contactgegevens van DreamHost in plaats van die van jou. Je kunt deze beveiligingsfunctie zelfs inschakelen nadat je domein al geregistreerd is!
3. Wijzig je admin-gebruikersnaam
Wanneer je je website voor het eerst aanmaakt, helemaal nieuw en glanzend, krijg je een gebruikersprofiel. Je kunt op elk moment teruggaan om je bijnaam te wijzigen of je volledige naam in te vullen, maar je gebruikersnaam wijzigen is een ander verhaal: daarvoor moet je een compleet nieuwe gebruiker aanmaken en dat account de beheerdersrol geven. Het nadeel? Je moet een ander e-mailadres gebruiken dan het adres van je huidige account.
Je kunt je gebruikersnaam dus veranderen door een nieuwe gebruiker aan te maken, deze de beheerdersrol te geven, al je content aan die gebruiker toe te wijzen en je oorspronkelijke account te verwijderen. Zodra je oude gebruikersnaam is verwijderd, kun je desgewenst het e-mailadres van je nieuwe account aanpassen.
4. Schakel een webapplicatiefirewall in
Elk DreamHost-pakket bevat webapplicatie- en netwerkfirewalls die kwaadaardig verkeer blokkeren, zonder extra instellingen of kosten. DreamHost biedt ook DreamShield, een betaalde add-on voor malwarescans: schakel die in op je hostingaccount en DreamHost scant je site dagelijks op kwaadaardige code en waarschuwt je direct per e-mail als er iets verdachts opduikt.
Je kent het concept van een firewall waarschijnlijk wel: een programma dat allerlei ongewenste aanvallen op je site helpt blokkeren. Grote kans dat je een soort firewall op je computer hebt. Een webapplicatiefirewall (WAF) is simpelweg een firewall die speciaal voor websites is ontworpen. Hij kan servers, specifieke websites of hele groepen sites beschermen.
Een WAF op je WordPress-site fungeert als een barrière tussen je website en de rest van het web. Een firewall houdt inkomende activiteit in de gaten, detecteert aanvallen, malware en andere ongewenste gebeurtenissen, en blokkeert alles wat hij als risico beschouwt voordat het je webserver bereikt. #winning
Wil je een extra laag op applicatieniveau? Er zijn veel opties om een WAF-plugin aan je site toe te voegen (Wordfence is een populaire keuze). Controleer alleen eerst wat je host al biedt voordat je iets extra’s installeert.
5. Implementeer tweefactorauthenticatie
Tweefactorauthenticatie (ook bekend als tweestapsverificatie en een reeks andere, vergelijkbare namen) verwijst naar een proces in twee stappen dat je moet doorlopen als je inlogt op je site. Dit kost iets meer tijd en moeite, maar helpt enorm om hackers buiten de deur te houden.
Bij tweefactorauthenticatie gebruik je een smartphone of een ander apparaat om je login te verifiëren. Eerst ga je naar je WordPress-site en voer je zoals gewoonlijk je gebruikersnaam en wachtwoord in. Vervolgens wordt er een unieke code naar je mobiele apparaat gestuurd, die je moet invoeren om het inloggen af te ronden. Zo bewijs je je identiteit door aan te tonen dat je toegang hebt tot iets dat alleen van jou is, zoals een bepaalde telefoon of tablet.
Zoals met veel WordPress-functies is tweefactorauthenticatie makkelijk toe te voegen met een speciale plugin. De plugin Two Factor Authentication is een solide keuze; hij is gemaakt door betrouwbare ontwikkelaars, compatibel met Google Authenticator, en laat je zonder gedoe tweefactorfunctionaliteit aan je site toevoegen.
Een andere keuze is de plugin Two-Factor, uitgegeven door WordPress.org, die authenticator-apps (TOTP), e-mailcodes en back-upcodes ondersteunt. Net als elke plugin in deze categorie heeft hij een kleine leercurve, maar hij doet wat hij moet doen en is ontzettend veilig.
Welke route je ook kiest, plan vooruit met je team, want je moet telefoonnummers en andere gegevens verzamelen voor alle gebruikersaccounts. Daarmee is je inlogpagina beveiligd en klaar voor gebruik.
6. Wees voorzichtig met nieuwe plugins en thema’s
Een van de beste dingen aan WordPress is de ruime beschikbaarheid van plugins en thema’s voor vrijwel elke behoefte. Met deze handige tools kun je je site er precies goed uit laten zien en bijna elke functie toevoegen die je maar kunt bedenken.
Niet alle plugins en thema’s zijn echter even goed gemaakt.
Ontwikkelaars die niet zorgvuldig zijn of niet genoeg ervaring hebben, kunnen plugins maken die onbetrouwbaar of onveilig zijn, of gewoon ronduit slecht. Ze gebruiken misschien slordige codeerpraktijken die gaten openlaten die hackers makkelijk kunnen uitbuiten, of verstoren onbedoeld cruciale functionaliteit.
Dit betekent dat je heel voorzichtig moet zijn met de thema’s en plugins die je aan je site toevoegt. Controleer elk ervan om zeker te weten dat het een solide optie is die je site niet schaadt of problemen veroorzaakt. Zo kies je kwaliteitstools:
- Lees reviews – Bekijk gebruikersbeoordelingen en reviews om te zien of anderen goede ervaringen hebben met de plugin of het thema.
- Ondersteuning door de ontwikkelaar – Kijk hoe recent de plugin of het thema is bijgewerkt. Is dat langer dan zes maanden geleden, dan is de kans groot dat hij niet zo veilig is als hij zou kunnen zijn.
- Rustig aan – Installeer nieuwe plugins en thema’s één voor één, zodat je weet wat de oorzaak is als er iets misgaat. Vergeet ook niet om een back-up van je site te maken voordat je iets toevoegt.
- Gecontroleerde bronnen – Haal je plugins en thema’s bij betrouwbare bronnen, zoals de Theme en Plugin Directories van WordPress.org, ThemeForest en CodeCanyon, en betrouwbare websites van ontwikkelaars.
7. Werk WordPress regelmatig bij
WordPress up-to-date houden is een van de belangrijkste dingen die je kunt doen om je site te beveiligen. Kleinere patches en beveiligingsupdates worden automatisch doorgevoerd, maar grote updates moet je mogelijk zelf goedkeuren (geen zorgen, dat is heel eenvoudig). Het spreekt waarschijnlijk voor zich, maar DreamHost regelt deze updates voor je, dus daar hoef je je geen zorgen over te maken.
Maar dat WordPress up-to-date is, betekent nog niet dat je werk erop zit.
Je moet ook regelmatig je plugins, thema’s en andere WordPress-onderdelen bijwerken, zodat ze goed samenwerken en beveiligd zijn tegen de nieuwste bedreigingen. Gelukkig is dit ook vrij eenvoudig: ga naar je WordPress-dashboard, zoek de rode meldingen die aangeven dat er updates beschikbaar zijn voor thema’s of plugins, en klik naast elk ervan op “Nu bijwerken”. Test een grote update eerst op een stagingkopie voordat je hem op een live site toepast. Veel managed hosts bieden er een, en DreamPress heeft staging met één klik.
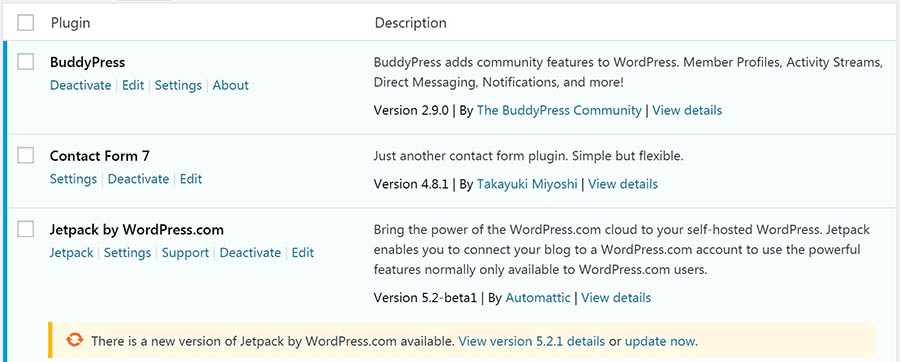
Je kunt je plugins ook in één keer bijwerken door ze allemaal te selecteren en vervolgens op de updateknop te klikken, hier of in het WordPress-panel.
8. Configureer bestandsrechten
Laten we het even over techniek hebben.
Eén basisregel voordat je begint: gebruik SFTP of SSH in plaats van gewoon FTP wanneer je verbinding maakt met de bestanden van je site. Versleutelde verbindingen voorkomen dat je inloggegevens en bestandsoverdrachten worden onderschept, en DreamHost levert veilige SFTP- en SSH-toegang bij zijn hostingpakketten.
Veel van de informatie, gegevens en content op je WordPress-site wordt opgeslagen in een reeks mappen en bestanden in de back-end. Die zijn georganiseerd in een hiërarchische structuur, en elk bestand en elke map krijgt een rechtenniveau. De rechten op een WordPress-bestand of -map bepalen wie het kan bekijken en bewerken. Ze kunnen zo worden ingesteld dat iedereen toegang heeft, alleen jij, of vrijwel alles daartussenin.
Bestandsrechten worden in WordPress weergegeven als een driecijferig getal, en elk cijfer heeft een betekenis. Het eerste cijfer staat voor een individuele gebruiker (de eigenaar van de site), het tweede voor de groep (bijvoorbeeld leden van je site) en het derde voor iedereen ter wereld. Het cijfer zelf betekent dat de gebruiker, groep of wereld:
- 0: Geen toegang heeft tot het bestand.
- 1: Het bestand alleen kan uitvoeren.
- 2: Het bestand kan bewerken.
- 3: Het bestand kan bewerken en uitvoeren.
- 4: Het bestand kan lezen.
- 5: Het bestand kan lezen en uitvoeren.
- 6: Het bestand kan lezen en bewerken.
- 7: Het bestand kan lezen, bewerken en uitvoeren.
Als een bestand bijvoorbeeld rechtenniveau 640 krijgt, betekent dit dat de hoofdgebruiker het bestand kan lezen en bewerken, de groep het kan lezen maar niet bewerken, en de rest van de wereld er helemaal geen toegang toe heeft. Het is belangrijk om ervoor te zorgen dat iedereen alleen het toegangsniveau tot de bestanden en mappen van je site heeft dat jij wilt.
WordPress raadt aan om mappen in te stellen op rechtenniveau 755 en bestanden op 644. Met deze richtlijnen zit je redelijk veilig, al kun je elke combinatie instellen die je wilt. Onthoud alleen dat je niemand meer toegang geeft dan strikt noodzakelijk, zeker niet tot core-bestanden.
Houd er ook rekening mee dat je ideale rechteninstellingen deels afhangen van je hostingdienst, dus het loont om uit te zoeken wat je host aanbeveelt.
Let op: Wees heel voorzichtig als je rechtenniveaus aanpast. Verkeerde waarden kiezen (zoals de gevreesde 777) kan je site ontoegankelijk maken.
En nu we het hier toch over hebben: WordPress heeft een ingebouwde code-editor waarmee gebruikers thema- en pluginbestanden rechtstreeks vanuit het beheergedeelte kunnen bewerken. Handig als je het nodig hebt, maar een groot beveiligingsrisico als je site in verkeerde handen valt. Daarom kun je het bewerken van bestanden het beste uitschakelen met een plugin zoals Sucuri.
9. Houd het aantal WordPress-gebruikers tot een minimum
Als je je WordPress-site in je eentje beheert, hoef je je over deze stap geen zorgen te maken. Geef gewoon niemand anders een account op je site, en jij bent de enige die wijzigingen kan aanbrengen.
Er zijn echter veel redenen om een extra gebruikersaccount aan je site toe te voegen: misschien wil je andere auteurs content laten bijdragen, of heb je mensen nodig die content bewerken en je site beheren. Je hebt misschien zelfs een heel team van gebruikers dat regelmatig op je WordPress-site inlogt en eigen wijzigingen doorvoert.
Dat kan nuttig (of zelfs noodzakelijk) zijn. Maar het is ook een potentieel beveiligingsrisico.
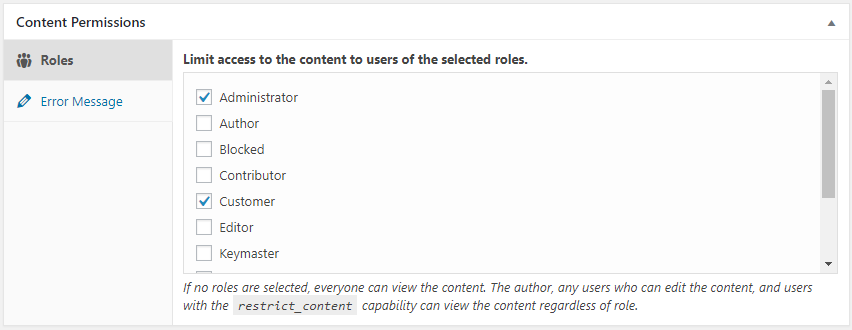
Hoe meer mensen je toegang geeft tot je site, hoe groter de kans dat iemand een fout maakt, problemen veroorzaakt of gewoon een kluns is. Daarom houd je het aantal gebruikers van je site zo laag mogelijk, zonder de groei te belemmeren. Probeer vooral het aantal beheerders en andere gebruikersrollen met veel rechten te beperken.
Gebruikersrol
Gebruikers in WordPress hebben een van zes standaardrollen: Superbeheerder, Beheerder, Redacteur, Auteur, Bijdrager of Abonnee. WordPress biedt een systeem voor het beheren van gebruikersrollen dat bepaalt wat gebruikers op je website mogen doen.
Hier zijn nog een paar best practices:
- Geef elke gebruiker alleen de rechten die nodig zijn om zijn werk te doen.
- Moedig gebruikers aan om sterke wachtwoorden te gebruiken.
- Probeer het bij één beheerder en een kleine groep redacteuren te houden.
- Verwijder gebruikers die de site hebben verlaten of geen toegang meer nodig hebben.
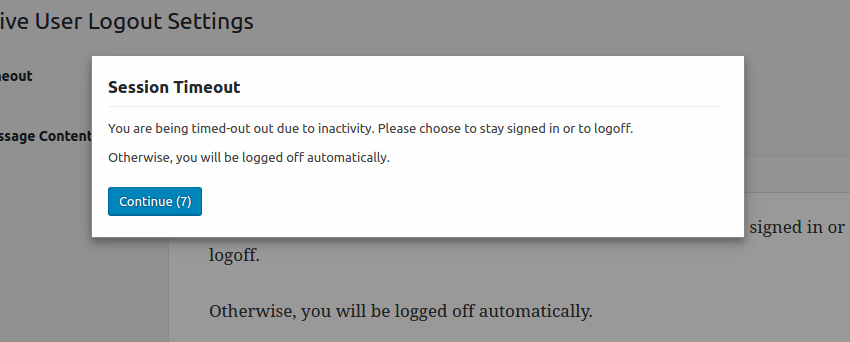
- Log inactieve gebruikers regelmatig uit (de plugin Inactive Logout is hier perfect voor!).
- Overweeg een plugin zoals Members te downloaden, die een gebruikersinterface biedt voor het systeem van rollen en rechten van WordPress.
10. Beperk het aantal inlogpogingen
Iedereen vergeet weleens zijn wachtwoord. Maar goed nieuws! Standaard staat WordPress een onbeperkt aantal pogingen toe.
Maar is dat echt goed nieuws? Brute-force-aanvallen, waarbij een hacker een willekeurig aantal wachtwoorden probeert, zijn een van de meest voorkomende manieren waarop hackers toegang krijgen tot privéaccounts. Zonder limiet op inlogpogingen kan een hacker of bot zonder gevolgen elk denkbaar wachtwoord proberen.
Kijk eerst in je webapplicatiefirewall (WAF) of je het aantal inlogpogingen per gebruiker kunt beperken. Als je firewall al is ingesteld, is er al een limiet actief, maar je kunt hier ook een aparte plugin voor gebruiken! Zowel Login Lockdown als Limit Login Attempts Security (voorheen Limit Login Attempts Reloaded, van WPChef) registreren het IP-adres en het tijdstip van elke mislukte inlogpoging, laten je het aantal toegestane mislukte pogingen binnen een bepaalde periode beperken, en blokkeren IP-adressen die de limiet overschrijden. Beide plugins zijn gratis, maar Login Lockdown is eenvoudiger en beginnersvriendelijker. Heb je een uitgebreider systeem nodig, dan is Limit Login Attempts Security de betere keuze: die biedt niet alleen safelists en denylists voor IP-adressen, maar waarschuwt beheerders ook als een bepaald aantal blokkeringen is bereikt.
11. Houd de activiteit in je beheergedeelte bij
Heb je meerdere gebruikers, dan is het een goed idee om bij te houden wat ze allemaal op de site doen. Activiteit volgen in je WordPress-beheergedeelte helpt je te zien wanneer andere gebruikers dingen doen die ze niet zouden moeten doen, en kan je helpen ontdekken wanneer onbevoegde gebruikers toegang hebben gekregen.
Maar je hebt ook een tool nodig om te zien wie er achter bepaalde activiteiten op de site zit, bijvoorbeeld wanneer iemand een ongeautoriseerde wijziging doorvoert of een verdachte nieuwe installatie uitvoert. Daarvoor heb je nog een plugin nodig. Simple History doet zijn naam eer aan met een eenvoudig, goed leesbaar logboek van wijzigingen en gebeurtenissen op je site.
Wil je uitgebreidere trackingfuncties, bekijk dan WP Activity Log (voorheen WP Security Audit Log), die vrijwel alles bijhoudt wat er op je site gebeurt en ook een premiumversie heeft.
12. Beveilig je inlogpagina met een wachtwoord
De inlogpagina is de meest waarschijnlijke weg voor hackers om je website binnen te komen, dus deze beschermen is een uitstekende manier om de rest van je site te beschermen. Het kan wat technisch zijn, maar het is de moeite waard om te leren. Gebruik deze handleiding om te leren hoe je een .htaccess-bestand maakt en een wachtwoordprompt aan je inlogpagina toevoegt. Een login voor je login: wat verzinnen ze hierna?
En als je content host die niet iedereen hoeft te zien, kun je ook andere delen van je site met een wachtwoord beveiligen. Voor blogberichten en andere pagina’s voeg je wachtwoordbeveiliging toe via Berichten >> Alle berichten. Klik op “Bewerken” en je ziet de optie om de zichtbaarheid te wijzigen naar “Beschermd met wachtwoord”. Publiceren maar, en badabing-badaboom, die pagina zit potdicht!
13. Verberg je inlogpagina
Wachtwoordbeveiliging op je inlogpagina is mooi, maar nog beter is het als hackers de pagina niet eens kunnen vinden. Je wp-admin- en wp-login-pagina’s aanpassen is eenvoudig en schrikt hackers af, die je inlogpagina anders makkelijk vinden als je de standaardinstellingen laat staan.
Er zijn verschillende plugins die de standaard inlogpagina kunnen omleiden naar een andere pagina naar keuze. Veel plugins bieden dit als onderdeel van een groter pakket (Defender bevat bijvoorbeeld ook een malwarescanner en een firewall). Zoek je iets simpels, probeer dan WPS Hide Login, die alleen je login verbergt. Vergeet alleen niet om een bladwijzer van je nieuwe inlogpagina te maken, zodat je hem zelf nog kunt vinden.
14. Werk PHP bij
Net zoals Amerika draait op Dunkin’ (pin ons er niet op vast), draait WordPress op PHP. WordPress bijwerken is niet genoeg om je site veilig te houden: je moet er ook voor zorgen dat je de nieuwste versie van PHP gebruikt.
Normaal gesproken wordt elke PHP-versie minstens twee jaar na de releasedatum ondersteund, wat betekent dat kwetsbaarheden worden verholpen door de engineers die de code hebben ontworpen. Wanneer de code verouderd raakt (of zijn EOL, “end of life”, bereikt), is het tijd om te upgraden, anders loop je het risico op beveiligingsproblemen, tragere prestaties en een berg bugs.
Om te zien welke PHP-versie je momenteel gebruikt, log je in op je WordPress-site en kies je Tools >> Sitediagnose. Ga naar Informatie en dan naar Server, en bekijk je huidige PHP-versie.
15. Beveilig je WordPress-database
Alles op de standaardinstellingen laten staan is een cadeautje voor hackers, en standaard gebruikt WordPress wp_ als prefix voor al je gerelateerde tabellen. Goed nieuws! Als je de WordPress-installer van DreamHost gebruikt, heb je al een prefix van willekeurige letters en cijfers. Zolang die eindigt op een underscore, is het systeem tevreden. Nog beter nieuws! Zelfs als je WordPress al geïnstalleerd is, komt de site mogelijk in aanmerking voor de WordPress-installer van DreamHost, zolang de site volledig gehost wordt en aan een paar andere richtlijnen voldoet.
Houd er wel rekening mee dat één ontbrekende underscore al genoeg is om iets kapot te maken. Gelukkig is er een standaardversie van het bestand wp-config.php beschikbaar in WordPress Core, zodat je snel en eenvoudig kunt herstellen, of je de databaseprefix nu handmatig hebt proberen te wijzigen of met een tool zoals phpMyAdmin.
16. Sla beveiligingsvragen over (gebruik liever sterkere inlogbeveiliging)
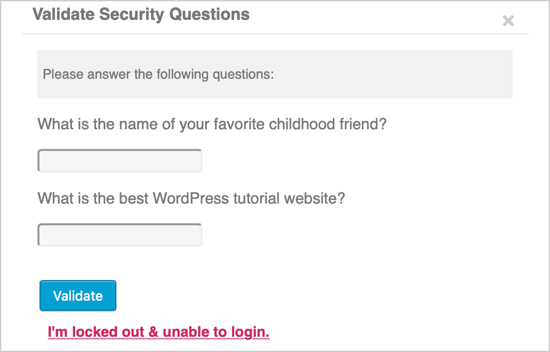
Beveiligingsvragen waren vroeger een vast onderdeel van gidsen zoals deze, en er bestaan nog steeds plugins die ze aan je WordPress-inlogscherm toevoegen. Het huidige advies is om ze over te slaan: kennisvragen zoals “Wat was de naam van je eerste huisdier?” staan niet bij de acceptabele authenticatiemiddelen in de Digital Identity Guidelines van NIST (SP 800-63B), omdat de antwoorden te makkelijk te raden, op te zoeken of te phishen zijn.
Steek die energie liever in inlogbeveiliging die wél standhoudt: een sterk, uniek wachtwoord, tweefactorauthenticatie (tip 5) en een beperkt aantal inlogpogingen (tip 10).
17. Verberg je WordPress-versie
Security through obscurity: als ze het niet kunnen vinden, kunnen ze het niet hacken!
Verberg welke versie van WordPress je gebruikt (of verberg helemaal dat je WordPress gebruikt) door de headercode aan te passen. Klinkt dat te technisch, gebruik dan een plugin zoals WPCode. Zorg er wel voor dat je de code aanpast en niet alleen de thema-instellingen bewerkt, want die wijzigingen worden bij de volgende thema-update overschreven.
18. Voorkom hotlinking
Hotlinking is het stelen van bandbreedte door bestanden die op de ene site worden gehost via een link op een andere site te gebruiken. Stel dat iemand een slimme strip tekent en een andere website die zonder toestemming wil tonen. Die site zou de strip kunnen hotlinken in plaats van hem op eigen servers te hosten, wat de oorspronkelijke website meer bandbreedte en dus meer geld kost.
Om hotlinking te voorkomen, kun je bepaalde domeinen weigeren, alleen bepaalde domeinen toestaan of hotlinken helemaal onmogelijk maken, allemaal met een paar aanpassingen in je .htaccess-bestand. Je kunt zelfs een snippet in je .htaccess-bestand opnemen dat alle hotlinkpogingen doorstuurt naar een pagina of afbeelding naar keuze, bijvoorbeeld eentje met de tekst “Stop met hotlinken, profiteur!”
19. DDoS-bescherming (schakel XML-RPC uit)
DDoS-bescherming is elke verdediging die voorkomt dat een vloedgolf aan rommelverkeer je site overbelast en offline haalt. Host je bij DreamHost, dan is het werk op netwerkniveau al gedaan: elk DreamHost-pakket bevat DDoS-bescherming en -mitigatie, ondersteund door 24/7 server- en netwerkmonitoring. Toch zijn er nog een paar dingen die je zelf kunt doen om het aanvalsoppervlak te verkleinen.
Bij een Distributed Denial of Service-aanval (of DDoS) gebruikt een hacker meerdere systemen om een enorme hoeveelheid data te versturen en het doelwit te overbelasten. Dat kan het doelwit vertragen en laten crashen: stel je een gigantische file voor je website voor, waar geen legitiem verkeer meer doorheen komt.
Geduld is online schaars: in Googles onderzoek The Need for Mobile Speed (2016) werd 53% van de mobiele sitebezoeken afgebroken wanneer een pagina er langer dan 3 seconden over deed om te laden. Hoe sneller je een aanval op je website herkent en oplost, hoe beter.
Een DDoS-aanval voorkomen lijkt misschien een hele klus, maar een van de eerste stappen die je kunt nemen, is het verwijderen of uitschakelen van oude of ongebruikte plugins. Plugins zijn ontzettend handig, maar met hun extra functionaliteit hebben ze ook toegang tot je website die misbruikt kan worden. Voor één keer is meer plugins downloaden niet het antwoord!
XML-RPC geeft toegang tot WordPress via de app op je mobiele apparaat. Als je je smartphone niet gebruikt om wijzigingen aan te brengen op je WordPress-website, heb je deze functie waarschijnlijk niet nodig. Uitschakelen doe je met een kort stukje code in je .htaccess-bestand, en daar wordt je site alleen maar veiliger van.
20. Malwarescans
Malware (kort voor malicious software, kwaadaardige software) verstopt zich in ogenschijnlijk veilige applicaties, zodat de gebruiker niet merkt dat zijn computer of website geïnfecteerd is.
Scannen op malware is een belangrijke verdediging waarbij antimalwaresoftware verdachte bestanden opspoort en isoleert totdat jij beslist of ze verwijderd moeten worden. Wordt er een dreiging gedetecteerd, dan verwijdert een goede malwarescanner zo snel mogelijk elk spoor ervan van je computer. Gelukkig hebben verschillende firewallplugins ingebouwde malwarescans, dus kijk goed wat je beveiligingsplugins te bieden hebben.
Detectie is echter maar het halve werk. Vindt een scan een infectie, dan betekent opschonen: elk gecompromitteerd bestand opsporen, de kwaadaardige code verwijderen (inclusief eventuele backdoors) en waar nodig herstellen vanaf een schone back-up. Bij sommige hosts en beveiligingsdiensten is hackherstel inbegrepen, andere rekenen er extra voor, dus check dit voordat je het nodig hebt. De DreamCare-dienst van DreamHost, een apart betaald product, omvat proactief herstel van gehackte sites.
Host je bij DreamHost, dan kun je DreamShield toevoegen, een betaalde beveiligingsadd-on die de dagelijkse malwarescans voor je verzorgt.
Veelgestelde vragen over WordPress-beveiliging
Is WordPress standaard veilig?
Ja. De WordPress-core wordt actief onderhouden en krijgt regelmatig beveiligingspatches. De meeste inbraken verlopen via verouderde plugins en thema’s, zwakke inloggegevens of onveilige hosting. Houd alles up-to-date, gebruik sterke authenticatie en kies een host die beveiliging serieus neemt om die gaten te dichten.
Heeft DreamHost een firewall?
Ja. Elk DreamHost-pakket bevat webapplicatie- en netwerkfirewalls die kwaadaardig verkeer blokkeren en beschermen tegen veelvoorkomende cyberdreigingen, zonder extra instellingen of kosten.
Biedt DreamHost DDoS-bescherming?
Ja. Elk DreamHost-pakket bevat DDoS-bescherming en -mitigatie, ondersteund door 24/7 server- en netwerkmonitoring. Zelf kun je XML-RPC uitschakelen en ongebruikte plugins verwijderen om het aanvalsoppervlak van je site nog verder te verkleinen.
Hoe scan ik mijn WordPress-site op malware?
Gebruik een malwarescanner. Veel WordPress-beveiligingsplugins hebben er een, en klanten van DreamHost kunnen de betaalde add-on DreamShield inschakelen, die je site dagelijks scant op kwaadaardige code en je direct waarschuwt zodra er iets verdachts wordt gevonden.
Wat is de veiligste hosting voor WordPress?
De veiligste WordPress-hosting biedt een WAF, malwarescans en -opschoning, DDoS-mitigatie, gratis SSL, automatische back-ups en automatische updates. Vergelijk managed pakketten (zoals DreamPress) op die functies en kijk welke bescherming is inbegrepen en wat extra kost.
WordPress-beveiliging: alles op slot
Als je website wordt gehackt, ben je uren (misschien zelfs dagen) bezig om de schade te herstellen. Je kunt permanent gegevens verliezen of je persoonlijke gegevens zien uitlekken, of erger: de gegevens van je klanten.
Daarom moet je genoeg tijd en energie steken in het beveiligen van je site. Anders loop je simpelweg het risico waardevolle klanten en kostbare tijd te verliezen.
Deze tips voor WordPress-beveiliging zouden moeten helpen. Sommige zijn kleine aanpassingen, andere raken je hele site. Maar zoek je één impactvolle verandering die je vandaag kunt doorvoeren om je site veilig te houden, zorg er dan voor dat hij draait bij een beveiligde WordPress-host.
DreamPress-hosting (met gratis WordPress-migratie) is speciaal ontworpen voor de WordPress-omgeving. En mocht je ooit toch tegen een beveiligingsprobleem aanlopen, dan staan we voor je klaar met automatische dagelijkse back-ups, optionele dagelijkse malwarescans via de DreamShield-add-on en ons supportteam van WordPress-experts! Klaar om je site te beschermen tegen bedreigingen en kwetsbaarheden? Ontdek vandaag nog meer over DreamPress-hosting.
Lanceer je website met DreamPress
Onze automatische updates en sterke beveiliging nemen je het serverbeheer uit handen, zodat jij je kunt richten op het maken van een geweldige website.
Bekijk de pakketten