Ton site WordPress n’est jamais plus sécurisé que son plugin, son mot de passe ou son hébergeur le plus faible, et les attaquants testent les trois en permanence.
Qu’est-ce que la sécurité WordPress ?
La sécurité WordPress désigne l’ensemble des pratiques qui renforcent un site web contre les attaques : maintenir à jour le cœur de WordPress, les thèmes et les plugins, utiliser une authentification forte, exécuter un pare-feu d’application web (WAF), sauvegarder régulièrement, rechercher les malwares et choisir un hébergeur qui intègre ces protections. Empile suffisamment de ces défenses, et la plupart des attaquants passeront à une cible plus facile.
Les 20 conseils de ce guide se résument à quatre gestes :
- Verrouille les connexions : des mots de passe forts, l’authentification à deux facteurs, un nombre limité de tentatives de connexion et une page de connexion cachée et protégée par mot de passe.
- Mets tout à jour : le cœur de WordPress, les thèmes, les plugins et PHP, avec une vérification sérieuse avant d’installer quoi que ce soit de nouveau.
- Ajoute des couches de protection : un WAF, une analyse anti-malware, des permissions de fichiers strictes, un minimum de comptes utilisateur et un préfixe de base de données personnalisé.
- Choisis un hébergement WordPress sécurisé : un hébergeur qui inclut un pare-feu, des sauvegardes automatisées et des mises à jour automatiques se charge d’une bonne partie de cette liste pour toi.
WordPress est une excellente plateforme, sécurisée dès l’installation, mais tu peux (et tu devrais !) certainement en faire plus pour protéger ton site des intentions malveillantes. Beaucoup de ces améliorations de sécurité sont faciles à mettre en œuvre et se font manuellement en quelques minutes à peine. D’autres demandent simplement l’installation d’un plugin particulier.
Dans cet article, je vais te guider à travers 20 stratégies différentes pour renforcer les défenses de ta forteresse WordPress. Mais d’abord, voyons d’un peu plus près pourquoi la sécurité de ton site web devrait te tenir à cœur.
Pourquoi la sécurité WordPress est si importante
Choisir WordPress comme plateforme est un excellent point de départ quand tu veux créer un site. Ce n’est pas seulement une plateforme flexible et puissante pour construire des sites web : elle est aussi sécurisée en l’état.
Mais bien sûr, aucune plateforme ne peut être sécurisée à 100 %, et il y a de nombreuses raisons de se soucier de la sécurité de ton site WordPress :
- Popularité : WordPress propulse une énorme part de tous les sites web d’internet, ce qui en fait une cible de choix pour les cybercriminels. Son utilisation massive en fait une plateforme attrayante pour exploiter des vulnérabilités et obtenir un accès non autorisé à des sites web.
- Vulnérabilités : comme tout logiciel, WordPress n’est pas à l’abri des vulnérabilités. Les pirates cherchent en permanence des failles dans les thèmes, les plugins et le cœur de WordPress. Les exploiter peut mener à un accès non autorisé, à des fuites de données, à une défiguration du site, voire à sa prise de contrôle complète.
- Fuites de données : les sites WordPress stockent souvent des informations sensibles sur les utilisateurs, comme des adresses email, des mots de passe et des données personnelles. Une faille de sécurité peut exposer ces données confidentielles et entraîner une usurpation d’identité, des pertes financières, voire des conséquences juridiques (aïe !).
- Impact sur le SEO : un site WordPress compromis peut servir à des activités malveillantes, comme héberger des malwares, rediriger les visiteurs vers des sites nuisibles ou envoyer des emails de spam. Les moteurs de recherche peuvent signaler et pénaliser ces sites, d’où une chute importante du classement et du trafic organique, même une fois que tu as repris le contrôle de ton site.
- Réputation et confiance : si un site WordPress est compromis et utilisé à des fins malveillantes, la réputation de son propriétaire peut en souffrir gravement, et la confiance des utilisateurs s’éroder. Pense à une boutique en ligne, par exemple. Si la boutique ne peut pas garantir la sécurité des données personnelles de ses clients, les gens n’y achèteront tout simplement pas (et qui pourrait leur en vouloir ?).
- Temps d’arrêt et pertes financières : un site piraté peut rester hors ligne longtemps pendant que son propriétaire s’efforce de résoudre la faille de sécurité. Ce temps d’arrêt se traduit à son tour par des affaires perdues, une baisse de revenus et des dépenses supplémentaires de récupération et de restauration.
Face à ces risques, investir dans des mesures de sécurité WordPress est essentiel pour protéger ton site et les données de ses utilisateurs. Idéalement, tu devrais consacrer autant de temps et d’efforts à la sécurité que tu en as mis à concevoir ton site au départ (si ce n’est plus). Heureusement pour toi, cher lecteur, il existe beaucoup de moyens simples et rapides d’améliorer la sécurité de ton site, ainsi que quelques techniques plus complexes que tu voudras peut-être employer. Et ci-dessous, nous les couvrons tous.
Principales vulnérabilités de sécurité WordPress
Comme dit le proverbe, connais ton ennemi. Avant de plonger dans nos conseils de sécurité, apprenons-en plus sur les vulnérabilités contre lesquelles tu dois protéger ton site WordPress.
- Logiciels, thèmes et plugins obsolètes : utiliser des versions obsolètes de WordPress, de thèmes ou de plugins peut exposer ton site à des failles de sécurité connues.
- Noms d’utilisateur et mots de passe faibles : des identifiants de connexion faibles facilitent l’accès des pirates à ton site. Évite les noms d’utilisateur courants comme « admin » et choisis des mots de passe forts et uniques, combinant lettres, chiffres et symboles.
- Attaques par force brute : les attaques par force brute consistent à tenter de deviner tes identifiants de connexion, encore et encore. Tu peux les prévenir en limitant les tentatives de connexion et en utilisant l’authentification à deux facteurs (on y revient plus loin dans cet article).
- Cross-site scripting (XSS) : les vulnérabilités XSS surviennent quand des scripts malveillants sont injectés dans des pages web, ce qui peut compromettre le navigateur ou les données de session des utilisateurs. Beaucoup de plugins de sécurité intègrent des fonctions pour prévenir le XSS.
- Injection SQL : les attaquants insèrent des commandes malveillantes dans des champs de formulaire ou des URL pour manipuler la base de données de ton site. Selon l’OWASP, une attaque par injection SQL réussie peut lire, modifier ou supprimer les données stockées. Garder tes logiciels à jour et utiliser un WAF aide à bloquer les tentatives d’injection.
- Infections par malware : un malware peut être injecté dans ton site via des vulnérabilités, des thèmes ou plugins infectés, ou des fichiers compromis. Pour l’éviter, n’installe pas de plugins sans vérifier d’abord leur réputation. Et des analyses anti-malware régulières peuvent détecter les infections avant qu’elles n’aient le temps de faire des ravages sur ton site.
- Portes dérobées : une porte dérobée est un point d’entrée caché dans un site web qui permet un accès non autorisé même après la mise en place de mesures de sécurité. Les portes dérobées peuvent être créées par des acteurs malveillants ou introduites par accident via des thèmes ou plugins compromis, ou des pratiques de sécurité faibles. Une fois en place, une porte dérobée peut donner un accès non autorisé à un attaquant, qui peut alors manipuler le site, voler des données ou mener d’autres activités malveillantes à l’insu du propriétaire du site.
Mettre en place des plugins de sécurité et d’autres bonnes pratiques peut protéger ton site de ces vulnérabilités. L’un des plus gros leviers, cependant, c’est l’endroit où ton site est hébergé. Commençons donc par voir à quoi ressemble un hébergement WordPress sécurisé, avant de passer aux conseils eux-mêmes.
Ce qu’il faut chercher dans un hébergement WordPress sécurisé
Un hébergement WordPress sécurisé associe ton propre travail de renforcement aux protections que l’hébergeur gère pour toi : un pare-feu d’application web (WAF), une analyse anti-malware (et un nettoyage quand quelque chose passe entre les mailles du filet), une atténuation des attaques DDoS, des certificats SSL gratuits, des sauvegardes automatisées, un accès SFTP/SSH chiffré, des mises à jour automatiques et un support 24h/24, 7j/7. Voici la checklist, et comment DreamHost couvre chaque point :
| Fonctionnalité de sécurité | Pourquoi c’est important | Chez DreamHost | Inclus ou en option ? |
|---|---|---|---|
| Pare-feu d’application web (WAF) | Filtre le trafic malveillant avant qu’il n’atteigne ton site. | Des pare-feu applicatifs et réseau bloquent le trafic malveillant. | Inclus dans tous les plans |
| Analyse anti-malware | Détecte les infections tôt, avant que les moteurs de recherche ne signalent ton site. | DreamShield analyse ton site chaque jour et t’alerte par email et par une notification dans le panel. | Option payante (DreamShield) |
| Nettoyage des malwares | La détection ne sert à rien si personne ne supprime l’infection. | La maintenance de site DreamCare inclut la réparation proactive des sites piratés. | Service payant séparé (DreamCare) |
| Protection DDoS | Empêche les vagues de trafic de mettre ton site hors ligne. | Protection et atténuation DDoS. | Inclus dans tous les plans |
| Certificats SSL/TLS gratuits | Chiffre le trafic entre tes visiteurs et ton site. | Les certificats Let’s Encrypt sont installés et renouvelés automatiquement. | Inclus dans tous les plans |
| Sauvegardes automatisées | Une sauvegarde saine est ta récupération la plus rapide après un piratage. | Sauvegardes automatisées quotidiennes ; DreamPress les stocke hors site. | Inclus dans tous les plans |
| Accès SFTP/SSH | Chiffre les transferts de fichiers pour que tes identifiants ne puissent pas être interceptés. | Accès SFTP et SSH sécurisés. | Inclus dans tous les plans |
| Mises à jour automatiques | Les failles connues des logiciels obsolètes sont l’une des principales voies d’attaque. | Les installations WordPress de DreamHost mettent le cœur à jour automatiquement. | Inclus avec les installations WordPress de DreamHost |
| Support 24h/24, 7j/7 | Les incidents de sécurité n’attendent pas les heures de bureau. | Support 24h/24, 7j/7 ; DreamPress inclut des experts WordPress en interne. | Inclus dans tous les plans |
Tout hébergeur qui mérite ton argent devrait cocher la majeure partie de ce tableau (consulte les fonctionnalités de sécurité de DreamHost pour le détail complet). Une précision honnête : chez DreamHost, l’analyse anti-malware (DreamShield) et le nettoyage manuel (DreamCare) sont des services payants séparés et ne font pas partie des plans de base. Tout le reste de la liste est inclus d’office, et DreamPress, l’hébergement WordPress géré de DreamHost, ajoute des sauvegardes quotidiennes hors site et un support d’experts. On en reparle dans le premier conseil ci-dessous.
20 conseils de sécurité WordPress
J’espère t’avoir convaincu de l’importance de maintenir un site WordPress sécurisé. Sinon, je vais devoir me réinscrire en cours d’écriture persuasive pour débutants. S’il te plaît, ne m’oblige pas à faire ça.
Dans la suite de cet article, je vais te présenter 20 stratégies (accompagnées de quelques-uns des meilleurs plugins de sécurité WordPress) pour protéger ton site de certaines des vulnérabilités les plus courantes et les plus dangereuses. Tu n’es pas obligé de mettre en œuvre chaque suggestion de cette liste (même si tu peux tout à fait le faire !), mais plus tu prends de mesures pour sécuriser ton site, moins tu as de chances de rencontrer une catastrophe par la suite.
1. Choisis un hébergement WordPress sécurisé
Qu’est-ce qui rend un hébergeur WordPress sécurisé ? Un pare-feu d’application web, des certificats SSL/TLS, une protection DDoS, des sauvegardes automatisées, une analyse anti-malware et des mises à jour automatiques : les protections de la checklist ci-dessus, qui stoppent la plupart des attaques avant même qu’elles n’atteignent ton site. Choisis un hébergeur qui les couvre, et une bonne partie de cette liste est réglée avant même que tu ne touches au moindre paramètre.
Tu peux considérer ton hébergeur comme la rue de ton site sur internet : c’est l’endroit où ton site « vit ». Et tout comme un bon secteur scolaire compte pour l’avenir de ton enfant (c’est ce qu’on dit ; moi, je m’en suis bien sorti), la qualité du lieu de résidence de ton site compte de bien des façons.
Un fournisseur d’hébergement solide peut influencer les performances de ton site, sa fiabilité, sa capacité à grandir et même son classement dans les moteurs de recherche. Les meilleurs hébergeurs proposent toute une gamme de fonctionnalités utiles, un excellent support et un service adapté à la plateforme que tu as choisie.
Comment l’hébergement web peut améliorer la sécurité WordPress :
- Un hébergeur de qualité met constamment à jour son service, ses logiciels et ses outils pour répondre aux dernières menaces et éliminer les failles de sécurité potentielles.
- Les hébergeurs web proposent souvent diverses fonctionnalités de sécurité ciblées, comme des certificats SSL/TLS et une protection DDoS. Tu devrais aussi avoir accès à un pare-feu d’application web (WAF), qui aidera à surveiller et à bloquer les menaces sérieuses visant ton site.
- Ton hébergeur te fournira très probablement un moyen de sauvegarder ton site (dans certains cas, il réalise même des sauvegardes en temps réel pour toi), donc si tu es piraté, tu peux facilement revenir à une version antérieure stable.
- Si ton hébergeur offre un support fiable 24h/24 et 7j/7, tu auras toujours quelqu’un pour t’aider si tu rencontres un problème lié à la sécurité.
Cette liste devrait te donner un bon point de départ quand tu cherches un hébergeur pour ton nouveau site. Tu voudras en trouver un qui couvre la checklist de sécurité ci-dessus et qui a, en plus, une réputation de fiabilité et d’excellentes performances.
DreamPress est un service d’hébergement WordPress géré rapide, fiable, évolutif et, bien sûr, sécurisé. DreamPress inclut un certificat SSL/TLS préinstallé, ainsi que les pare-feu applicatifs et réseau que DreamHost intègre à tous ses plans pour bloquer le trafic malveillant. Chaque plan DreamPress comprend aussi des sauvegardes quotidiennes automatisées stockées hors site, une migration de site professionnelle et un support 24h/24, 7j/7 assuré par des experts WordPress en interne.
Jetpack
Jetpack est un plugin WordPress créé par Automattic, l’entreprise derrière WordPress.com. C’est un plugin qui te donne accès à des fonctionnalités habituellement réservées aux sites WordPress.com.
Avec DreamPress, tu pourras dormir tranquille en sachant que ton site est protégé. Notre service d’hébergement se charge même de beaucoup des autres mesures de sécurité de cette liste, mais nous t’encourageons quand même à poursuivre ta lecture pour découvrir les mesures supplémentaires (et les plugins comme Jetpack) que tu peux ajouter par-dessus.
2. Enregistre ton domaine de manière privée
Pour enregistrer un domaine, on te demande ton nom, ton adresse et ton numéro de téléphone. Ces informations servent à suivre la propriété des noms de domaine et se trouvent en ligne en une recherche rapide dans l’annuaire WHOIS.
Si le suivi de ces informations est vital pour la santé d’internet, il est raisonnable de ne pas vouloir que tes informations personnelles soient en ligne. C’est là qu’entre en scène l’enregistrement privé. Quand tu enregistres un domaine chez DreamHost (ou chez une autre plateforme d’hébergement sécurisée, je suppose), tu as la possibilité de remplacer tes informations personnelles par les données correspondantes de la plateforme d’hébergement. Ainsi, une recherche de ton domaine sur WHOIS affiche l’adresse et les coordonnées de DreamHost au lieu des tiennes. Tu peux même activer cette fonctionnalité de sécurité après l’enregistrement de ton domaine !
3. Change ton nom d’utilisateur admin
Quand tu crées ton site web, tout beau tout neuf, tu reçois un profil utilisateur. À tout moment, tu peux revenir changer ton pseudonyme ou renseigner ton nom complet, mais changer ton nom d’utilisateur, c’est une autre histoire : tu devras créer un tout nouvel utilisateur et lui attribuer le rôle d’administrateur. L’inconvénient ? Tu dois utiliser une adresse email différente de celle de ton compte actuel.
Tu peux ensuite modifier ton nom d’utilisateur en créant un nouvel utilisateur, en lui donnant le rôle d’administrateur, en lui attribuant tout ton contenu et en supprimant ton compte d’origine. Une fois ton ancien nom d’utilisateur supprimé, tu peux changer l’adresse email de ton nouveau compte si tu le souhaites.
4. Active un pare-feu d’application web
Tous les plans DreamHost incluent des pare-feu applicatifs et réseau qui bloquent le trafic malveillant, sans configuration ni frais supplémentaires. DreamHost propose aussi DreamShield, une option payante d’analyse anti-malware : active-la sur ton compte d’hébergement, et DreamHost analyse ton site chaque jour à la recherche de code malveillant, puis te prévient immédiatement par email si quelque chose de suspect apparaît.
Tu connais probablement le concept de pare-feu : un programme qui aide à bloquer toutes sortes d’attaques indésirables contre ton site. Tu as très probablement une forme de pare-feu sur ton ordinateur. Un pare-feu d’application web (WAF) est tout simplement un pare-feu conçu spécifiquement pour les sites web. Il peut protéger des serveurs, des sites précis ou des groupes entiers de sites.
Un WAF sur ton site WordPress fait office de barrière entre ton site et le reste du web. Un pare-feu surveille l’activité entrante, détecte les attaques, les malwares et autres événements indésirables, et empêche tout ce qu’il considère comme un risque d’accéder à ton serveur web. #winning
Tu veux une couche supplémentaire au niveau applicatif ? Tu as de nombreuses options pour ajouter un plugin WAF à ton site (Wordfence est un choix populaire). Vérifie simplement ce que ton hébergeur fournit déjà avant d’installer quoi que ce soit en plus.
5. Mets en place l’authentification à deux facteurs
L’authentification à deux facteurs (aussi appelée authentification en deux étapes, entre autres noms similaires) désigne un processus en deux étapes à suivre pour te connecter à ton site. Cela demande un peu plus de temps et d’efforts, mais contribue grandement à tenir les pirates à l’écart.
L’authentification à deux facteurs consiste à utiliser un smartphone ou un autre appareil pour vérifier ta connexion. D’abord, tu te rends sur ton site WordPress et tu saisis ton nom d’utilisateur et ton mot de passe comme d’habitude. Un code unique est ensuite envoyé sur ton appareil mobile, et tu dois le fournir pour terminer la connexion. Cela te permet de prouver ton identité en montrant que tu as accès à quelque chose qui n’appartient qu’à toi, comme un téléphone ou une tablette en particulier.
Comme beaucoup de fonctionnalités WordPress, l’authentification à deux facteurs s’ajoute facilement avec un plugin dédié. Le plugin Two Factor Authentication est un choix solide : il est créé par des développeurs fiables, compatible avec Google Authenticator, et il te permettra d’ajouter l’authentification à deux facteurs à ton site sans tracas.
Autre option : le plugin Two-Factor, publié par WordPress.org, qui prend en charge les applications d’authentification (TOTP), les codes par email et les codes de secours. Comme tout plugin de cette catégorie, il demande un petit temps d’apprentissage, mais il fait le travail et il est incroyablement sécurisé.
Quelle que soit la voie choisie, pense à planifier à l’avance avec ton équipe, car tu devras rassembler les numéros de téléphone et d’autres informations pour tous les comptes utilisateur. Et voilà, ta page de connexion est maintenant sécurisée et prête à l’emploi.
6. Sois prudent quand tu ajoutes de nouveaux plugins et thèmes
L’un des grands atouts de WordPress, c’est la disponibilité immédiate de plugins et de thèmes pour à peu près tous les besoins. Avec ces outils pratiques, tu peux donner à ton site exactement l’apparence voulue et ajouter presque n’importe quelle fonctionnalité imaginable.
Tous les plugins et thèmes ne se valent pas, cependant.
Les développeurs qui manquent de rigueur ou d’expérience peuvent créer des plugins peu fiables, non sécurisés ou tout simplement nuls. Ils peuvent utiliser de mauvaises pratiques de codage qui laissent des failles faciles à exploiter pour les pirates, ou interférer sans le savoir avec des fonctionnalités cruciales.
Tu dois donc être très prudent avec les thèmes et plugins que tu ajoutes à ton site. Chacun doit être vérifié pour s’assurer que c’est une option solide qui ne nuira pas à ton site et ne causera pas de problèmes. Voici comment choisir des outils de qualité :
- Lis les avis : consulte les notes et les avis des utilisateurs pour savoir si d’autres ont eu une bonne expérience avec le plugin ou le thème.
- Support du développeur : regarde à quand remonte la dernière mise à jour du plugin ou du thème. Si cela fait plus de six mois, il y a des chances qu’il ne soit pas aussi sécurisé qu’il pourrait l’être.
- Doucement mais sûrement : installe les nouveaux plugins et thèmes un par un, pour savoir d’où vient le problème si quelque chose tourne mal. Et n’oublie pas de sauvegarder ton site avant d’y ajouter quoi que ce soit.
- Sources vérifiées : récupère tes plugins et thèmes auprès de sources de confiance, comme les répertoires de thèmes et de plugins de WordPress.org, ThemeForest et CodeCanyon, et les sites de développeurs fiables.
7. Mets WordPress à jour régulièrement
Maintenir WordPress à jour est l’une des choses les plus importantes que tu puisses faire pour sécuriser ton site. Les petits correctifs et les mises à jour de sécurité s’installent automatiquement, mais tu devras peut-être approuver toi-même les mises à jour majeures (pas d’inquiétude, c’est très simple à faire). Cela va sans dire, mais DreamHost gère ces mises à jour pour toi, donc tu n’as pas à t’en soucier.
Mais ton travail n’est pas terminé simplement parce que WordPress est à jour.
Tu devras aussi mettre à jour régulièrement tes plugins, tes thèmes et tes autres installations WordPress pour t’assurer qu’ils fonctionnent bien ensemble et qu’ils sont protégés contre les dernières menaces. Heureusement, c’est aussi assez facile : rends-toi dans ton tableau de bord WordPress, cherche les notifications rouges qui t’indiquent que des thèmes ou plugins ont des mises à jour disponibles, et clique sur « Mettre à jour maintenant » à côté de chacun. Avant d’appliquer une mise à jour majeure sur un site en production, teste-la d’abord sur une copie de staging : beaucoup d’hébergeurs gérés en incluent une, et DreamPress propose un staging en un clic.
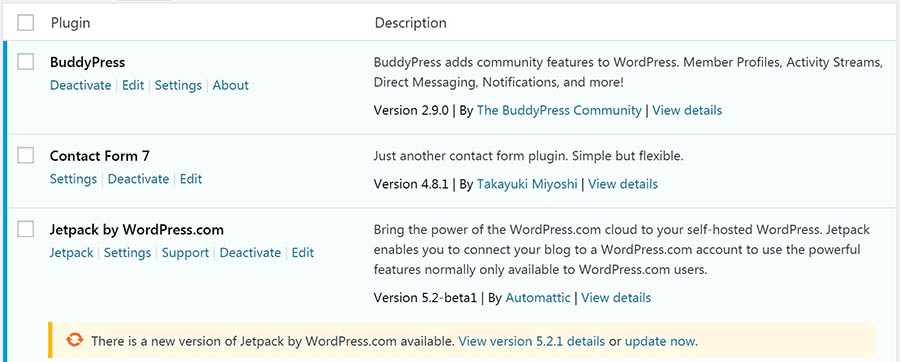
Tu peux aussi mettre à jour tes plugins par lot en les sélectionnant tous puis en cliquant sur le bouton de mise à jour, ici ou dans le panel WordPress.
8. Configure les permissions de fichiers
Parlons technique un instant.
Une règle de base avant de te lancer : chaque fois que tu te connectes aux fichiers de ton site, utilise SFTP ou SSH plutôt que le FTP classique. Les connexions chiffrées empêchent l’interception de tes identifiants et de tes transferts de fichiers, et DreamHost inclut un accès SFTP et SSH sécurisé dans ses plans d’hébergement.
Une grande partie des informations, des données et du contenu de ton site WordPress est stockée dans une série de dossiers et de fichiers côté serveur. Ils sont organisés en une structure hiérarchique, et chacun se voit attribuer un niveau de permissions. Les permissions d’un fichier ou d’un dossier WordPress déterminent qui peut le voir et le modifier. Elles peuvent autoriser l’accès à tout le monde, à toi seul, ou à peu près n’importe quoi entre les deux.
Dans WordPress, les permissions de fichiers sont représentées par un nombre à trois chiffres, et chaque chiffre a une signification. Le premier chiffre correspond à un utilisateur individuel (le propriétaire du site), le deuxième au groupe (par exemple, les membres de ton site) et le troisième à tout le monde. Le chiffre lui-même signifie que l’utilisateur, le groupe ou le monde entier :
- 0 : n’a aucun accès au fichier.
- 1 : peut uniquement exécuter le fichier.
- 2 : peut modifier le fichier.
- 3 : peut modifier et exécuter le fichier.
- 4 : peut lire le fichier.
- 5 : peut lire et exécuter le fichier.
- 6 : peut lire et modifier le fichier.
- 7 : peut lire, modifier et exécuter le fichier.
Donc, par exemple, si un fichier reçoit un niveau de permissions de 640, cela signifie que l’utilisateur principal peut lire et modifier le fichier, que le groupe peut le lire mais pas le modifier, et que le reste du monde n’y a pas accès du tout. Il est important de veiller à ce que chaque personne n’ait que le niveau d’accès aux fichiers et dossiers de ton site que tu veux bien lui donner.
WordPress recommande de régler les dossiers sur un niveau de permissions de 755 et les fichiers sur 644. Tu es plutôt en sécurité en suivant ces recommandations, même si tu peux configurer n’importe quelle combinaison. Souviens-toi juste qu’il vaut mieux ne donner à personne plus d’accès que le strict nécessaire, surtout aux fichiers du cœur.
Garde aussi à l’esprit que tes paramètres de permissions idéaux dépendent en partie de ton service d’hébergement, donc tu voudras peut-être te renseigner sur ce que ton hébergeur recommande.
Note : sois très prudent quand tu modifies les niveaux de permissions. Choisir les mauvaises valeurs (comme le redouté 777) peut rendre ton site inaccessible.
Et puisqu’on parle de ça, il est important de noter que WordPress est livré avec un éditeur de code intégré qui permet aux utilisateurs de modifier les fichiers des thèmes et des plugins directement depuis la zone d’administration. C’est pratique quand tu en as besoin, mais c’est un gros risque de sécurité si ton site tombe entre de mauvaises mains. C’est pourquoi tu devrais désactiver l’édition de fichiers avec un plugin comme Sucuri.
9. Limite le nombre d’utilisateurs WordPress au minimum
Si tu gères ton site WordPress en solo, tu n’as pas à te soucier de cette étape. Ne donne simplement de compte à personne d’autre sur ton site, et tu seras la seule personne à pouvoir faire des modifications.
Cela dit, il y a de nombreuses raisons d’ajouter un autre compte utilisateur à ton site : tu veux peut-être laisser d’autres auteurs apporter du contenu, ou tu as besoin de personnes pour t’aider à éditer le contenu et gérer ton site. Tu peux même avoir toute une équipe d’utilisateurs qui accèdent régulièrement à ton site WordPress et y apportent leurs propres modifications.
Cela peut être bénéfique (voire nécessaire). Mais c’est aussi un risque de sécurité potentiel.
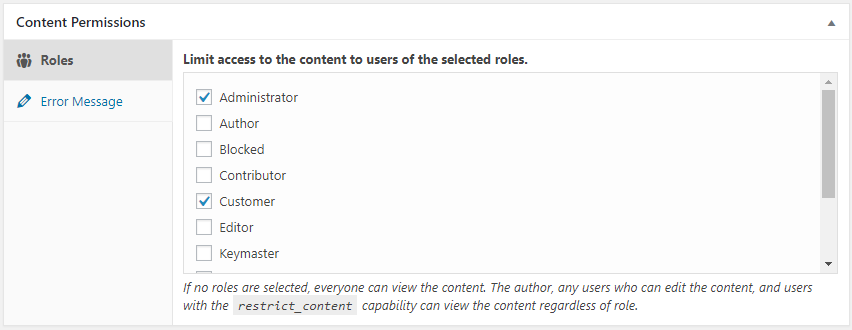
Plus tu laisses entrer de personnes sur ton site, plus il y a de chances que quelqu’un fasse une erreur, cause des problèmes ou se comporte simplement comme un boulet. C’est pourquoi tu devrais garder le nombre d’utilisateurs de ton site aussi bas que possible sans freiner sa croissance. En particulier, essaie de limiter le nombre d’administrateurs et des autres rôles utilisateur à privilèges élevés.
Rôle utilisateur
Dans WordPress, les utilisateurs peuvent avoir l’un des six rôles par défaut : super administrateur, administrateur, éditeur, auteur, contributeur ou abonné. WordPress fournit un système de gestion des rôles utilisateur qui définit ce que les utilisateurs ont le droit de faire sur ton site.
Voici quelques autres bonnes pratiques :
- Limite chaque utilisateur aux seules permissions nécessaires à son travail.
- Encourage les utilisateurs à choisir des mots de passe forts.
- Essaie de t’en tenir à un seul administrateur et à un petit groupe d’éditeurs.
- Supprime les utilisateurs qui ont quitté le site ou qui n’ont plus besoin d’y accéder.
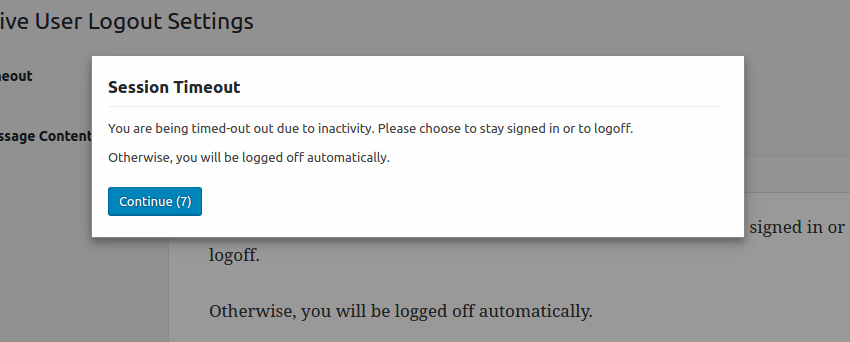
- Déconnecte régulièrement les utilisateurs inactifs (le plugin Inactive Logout est parfait pour ça !).
- Envisage d’installer un plugin comme Members, qui fournit une interface pour le système de rôles et capacités de WordPress.
10. Limite les tentatives de connexion
Tout le monde oublie son mot de passe de temps en temps. Mais bonne nouvelle ! Par défaut, WordPress autorise un nombre illimité d’essais.
Mais est-ce vraiment une bonne nouvelle ? Les attaques par force brute, où un pirate essaie autant de mots de passe qu’il le faut, sont l’un des moyens les plus courants d’accéder à des comptes privés. Sans limite de tentatives de connexion, un pirate ou un bot peut essayer tous les mots de passe possibles sans aucune conséquence.
D’abord, vérifie ton pare-feu d’application web (WAF) pour limiter le nombre de tentatives de connexion qu’un utilisateur peut effectuer. Si ton pare-feu est déjà configuré, une limite est déjà en place, mais tu peux aussi utiliser un plugin séparé pour ça ! Login Lockdown comme Limit Login Attempts Security (anciennement Limit Login Attempts Reloaded, de WPChef) enregistrent l’adresse IP et l’horodatage de chaque tentative de connexion échouée, te permettent de limiter le nombre d’échecs autorisés sur une période donnée et bloquent les adresses IP qui dépassent la limite. Les deux plugins sont gratuits, mais Login Lockdown est plus simple et plus accessible aux débutants. Si tu as besoin d’un système plus complet, Limit Login Attempts Security est la voie à suivre : il permet non seulement de créer des listes d’autorisation et de blocage d’IP, mais aussi de notifier les administrateurs quand un certain nombre de blocages est atteint.
11. Suis l’activité de ta zone d’administration
Si tu as plusieurs utilisateurs, garder un œil sur ce qu’ils font tous sur le site est une bonne idée. Suivre l’activité dans ta zone d’administration WordPress t’aidera à repérer quand d’autres utilisateurs font des choses qu’ils ne devraient pas, et peut t’aider à détecter quand des utilisateurs non autorisés ont obtenu un accès.
Mais tu as aussi besoin d’un outil pour voir qui se cache derrière les différentes activités du site, par exemple quand quelqu’un fait une modification non autorisée ou une nouvelle installation suspecte. Pour ça, il te faut un autre plugin. Simple History porte bien son nom : il crée un journal simple et facile à comprendre des changements et des événements sur ton site.
Pour des fonctions de suivi plus complètes, regarde du côté de WP Activity Log (anciennement WP Security Audit Log), qui suit à peu près tout ce qui se passe sur ton site et propose une édition premium.
12. Protège ta page de connexion par mot de passe
La page de connexion est la porte d’entrée la plus probable des pirates dans ton site, donc la protéger est un excellent moyen de protéger tout le reste. C’est un peu technique, mais ça vaut quand même le coup d’apprendre. Utilise ce tutoriel pour apprendre à créer un fichier .htaccess et ajouter une demande de mot de passe à ta page de connexion. Une connexion pour ta connexion, qu’est-ce qu’ils vont encore inventer ?
Et si tu héberges du contenu que tout le monde n’a pas besoin de voir, tu peux protéger d’autres parties de ton site par mot de passe. Pour les articles de blog et les autres pages, tu peux ajouter une protection par mot de passe en allant dans Articles >> Tous les articles. Clique sur « Modifier », et tu verras l’option pour passer la visibilité en « Protégée par mot de passe ». Publie, et badabing-badaboum, la page est verrouillée à double tour !
13. Cache ta page de connexion
Ajouter une protection par mot de passe à ta page de connexion, c’est bien, mais c’est encore mieux si les pirates ne peuvent même pas la trouver. Changer tes pages wp-admin et wp-login est facile et aide à décourager les pirates, qui trouvent ta page de connexion sans effort si tu laisses les réglages par défaut.
Plusieurs plugins peuvent rediriger la page de connexion par défaut vers une autre page de ton choix. Beaucoup proposent cette fonction dans le cadre d’un package plus large (par exemple, Defender inclut aussi un scanner de malwares et un pare-feu). Mais si tu cherches quelque chose de simple, essaie WPS Hide Login, qui se contente de cacher ta page de connexion. N’oublie juste pas de mettre ta nouvelle page de connexion en favori pour pouvoir la retrouver.
14. Mets PHP à jour
Tout comme l’Amérique carbure au Dunkin’ (ne nous cite pas là-dessus), WordPress carbure au PHP. Mettre WordPress à jour ne suffit pas à garder ton site sûr et sécurisé : tu dois aussi t’assurer d’utiliser la dernière version de PHP.
Normalement, chaque version de PHP est prise en charge pendant au moins deux ans après sa sortie, ce qui signifie que les vulnérabilités sont corrigées par les ingénieurs qui ont conçu le code. Quand le code devient obsolète (ou atteint son EOL, sa « fin de vie »), il est temps de mettre à niveau, sinon tu risques d’être exposé à des problèmes de sécurité, à des ralentissements et à des bugs à la pelle.
Pour voir quelle version de PHP tu utilises actuellement, connecte-toi à ton site WordPress et sélectionne Outils >> Santé du site. Va dans Informations, puis Serveur, et consulte ta version actuelle de PHP.
15. Sécurise ta base de données WordPress
Laisser quoi que ce soit sur les réglages par défaut est une aubaine pour les pirates, et par défaut, WordPress utilise wp_ comme préfixe pour toutes les tables associées. Bonne nouvelle ! Si tu utilises l’installateur WordPress de DreamHost, tu as déjà un préfixe composé de lettres et de chiffres aléatoires. Tant qu’il se termine par un tiret bas, le système est content. Encore meilleure nouvelle ! Même si ton WordPress est déjà installé, il peut être éligible à l’installateur WordPress de DreamHost, à condition que le site soit entièrement hébergé chez DreamHost et respecte quelques autres critères.
Note simplement qu’il suffit d’un tiret bas manquant pour casser quelque chose. Heureusement, une version par défaut du fichier wp-config.php est disponible sur WordPress Core, donc tu peux reconstruire rapidement et facilement, que tu aies essayé de changer le préfixe de la base de données manuellement ou avec un service comme phpMyAdmin.
16. Oublie les questions de sécurité (préfère une protection de connexion plus solide)
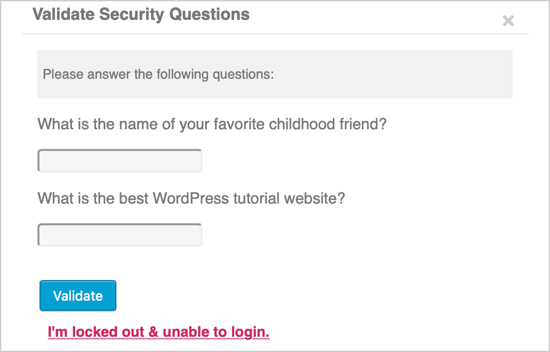
Les questions de sécurité étaient autrefois un incontournable des guides comme celui-ci, et les plugins qui les ajoutent à ton écran de connexion WordPress existent toujours. Les recommandations actuelles disent de s’en passer : les questions basées sur des connaissances, comme « Quel était le nom de ton premier animal de compagnie ? », ne figurent pas parmi les authentifiants acceptables des Digital Identity Guidelines du NIST (SP 800-63B), parce que les réponses sont trop faciles à deviner, à retrouver ou à obtenir par hameçonnage.
Mets plutôt cette énergie dans des protections de connexion qui tiennent la route : un mot de passe fort et unique, l’authentification à deux facteurs (conseil n° 5) et un nombre limité de tentatives de connexion (conseil n° 10).
17. Masque ta version de WordPress
La sécurité par l’obscurité : s’ils ne peuvent pas le trouver, ils ne peuvent pas le pirater !
Masque la version de WordPress que tu utilises (ou masque carrément le fait que tu utilises WordPress) en modifiant le code de l’en-tête. Si ça te paraît trop technique, utilise un plugin comme WPCode. Veille simplement à modifier le code plutôt que de seulement éditer les réglages du thème, car ces changements seront écrasés à la prochaine mise à jour du thème.
18. Empêche le hotlinking
Le hotlinking consiste à voler de la bande passante en utilisant des fichiers hébergés sur un site pour les afficher sur un autre. Par exemple, imaginons que quelqu’un dessine une BD plutôt futée et qu’un autre site web veuille la publier sans permission. Il pourrait hotlinker la BD au lieu de l’héberger sur ses propres serveurs, ce qui coûte au site d’origine plus de bande passante, et donc plus d’argent.
Pour empêcher le hotlinking, tu peux choisir de rejeter certains domaines, de n’autoriser que certains domaines ou de supprimer complètement la possibilité de hotlinker, le tout en modifiant quelques lignes de ton fichier .htaccess. Tu peux même inclure dans ton fichier .htaccess un extrait qui redirige toutes les tentatives de hotlinking vers une page ou une image de ton choix, par exemple une qui dit : « Arrête le hotlinking, profiteur ! »
19. Protection DDoS (désactive XML-RPC)
La protection DDoS désigne toute défense qui empêche un déluge de trafic indésirable de submerger ton site et de le mettre hors ligne. Si tu es hébergé chez DreamHost, le travail au niveau du réseau est déjà fait : tous les plans DreamHost incluent une protection et une atténuation DDoS, appuyées par une surveillance des serveurs et du réseau 24h/24, 7j/7. Il reste quand même deux ou trois choses que tu peux faire de ton côté pour réduire la surface d’attaque.
Une attaque par déni de service distribué (ou DDoS) se produit quand un pirate utilise plusieurs systèmes pour envoyer un volume énorme de données et submerger sa cible. Cela peut ralentir la cible et la faire planter : imagine un gigantesque embouteillage devant ton site, où aucun trafic légitime ne peut plus entrer.
La patience est une denrée rare en ligne : dans l’étude de Google The Need for Mobile Speed (2016), 53 % des visites de sites mobiles étaient abandonnées quand une page mettait plus de 3 secondes à charger. Plus vite tu identifies et résous une attaque contre ton site, mieux c’est.
Prévenir une attaque DDoS peut sembler intimidant, mais l’une des premières mesures à prendre est de supprimer ou de désactiver les plugins anciens ou inutilisés. Les plugins sont incroyablement pratiques, mais en ajoutant des fonctionnalités, ils obtiennent aussi un accès à ton site qui peut être exploité. Pour une fois, télécharger plus de plugins n’est pas la solution !
XML-RPC permet d’accéder à WordPress via l’application sur ton appareil mobile. Si tu n’utilises pas ton smartphone pour modifier ton site WordPress, tu n’as probablement pas besoin que cette fonction soit activée. La désactiver consiste à ajouter un petit extrait de code à ton fichier .htaccess, et ton site n’en sera que plus sûr.
20. Analyse anti-malware
Un malware (abréviation de malicious software, « logiciel malveillant ») se cache dans des applications d’apparence inoffensive, de sorte que l’utilisateur ne sait pas que son ordinateur ou son site web a été infecté.
L’analyse anti-malware est une défense importante qui s’appuie sur un logiciel anti-malware pour identifier et isoler les fichiers suspects jusqu’à ce que tu décides s’ils doivent être supprimés. Si une menace est détectée, un bon scanner de malwares en efface toute trace de ton ordinateur au plus vite. Heureusement, plusieurs plugins de pare-feu intègrent l’analyse anti-malware, alors pense à vérifier ce que proposent tes plugins de sécurité.
La détection n’est pourtant que la moitié du travail. Si une analyse révèle une infection, le nettoyage consiste à identifier chaque fichier compromis, à supprimer le code malveillant (y compris les éventuelles portes dérobées) et à restaurer une sauvegarde saine si nécessaire. Certains hébergeurs et services de sécurité incluent la remédiation après piratage, d’autres la facturent en supplément, alors renseigne-toi avant d’en avoir besoin : le service DreamCare de DreamHost, une offre payante séparée, inclut la réparation proactive des sites piratés.
Si DreamHost est ta plateforme d’hébergement, tu peux ajouter DreamShield, une option de sécurité payante, pour qu’il se charge de l’analyse anti-malware quotidienne à ta place.
FAQ sur la sécurité WordPress
WordPress est-il sécurisé dès l’installation ?
Oui : le cœur de WordPress est activement maintenu et reçoit des correctifs de sécurité réguliers. La plupart des compromissions passent par des plugins et des thèmes obsolètes, des identifiants faibles ou un hébergement non sécurisé. Garde tout à jour, utilise une authentification forte et choisis un hébergeur axé sur la sécurité pour combler ces lacunes.
DreamHost inclut-il un pare-feu ?
Oui. Tous les plans DreamHost incluent des pare-feu applicatifs et réseau qui bloquent le trafic malveillant et protègent contre les cybermenaces courantes, sans configuration ni frais supplémentaires.
DreamHost propose-t-il une protection DDoS ?
Oui. Tous les plans DreamHost incluent une protection et une atténuation DDoS, appuyées par une surveillance des serveurs et du réseau 24h/24, 7j/7. De ton côté, désactiver XML-RPC et supprimer les plugins inutilisés réduit encore la surface d’attaque de ton site.
Comment analyser mon site WordPress à la recherche de malwares ?
Utilise un scanner de malwares. Beaucoup de plugins de sécurité WordPress en intègrent un, et les clients DreamHost peuvent activer l’option payante DreamShield, qui analyse ton site chaque jour à la recherche de code malveillant et envoie une alerte dès qu’elle détecte quelque chose de suspect.
Quel est l’hébergement le plus sécurisé pour WordPress ?
L’hébergement WordPress le plus sécurisé inclut un WAF, l’analyse et le nettoyage des malwares, une atténuation DDoS, un SSL gratuit, des sauvegardes automatisées et des mises à jour automatiques. Compare les plans gérés (comme DreamPress) sur ces critères, et vérifie quelles protections sont incluses et lesquelles sont payantes.
Sécurité WordPress : on verrouille tout
Si ton site web est piraté, tu passeras des heures (peut-être même des jours) à essayer de réparer les dégâts. Tu peux perdre définitivement des données ou voir tes informations personnelles compromises, ou pire : les données de tes clients.
C’est pourquoi tu dois consacrer assez de temps et d’énergie à t’assurer que ton site est sécurisé. Sinon, tu risques tout simplement de perdre des clients de valeur et un temps précieux.
Ces conseils de sécurité WordPress devraient t’aider. Certains sont de simples ajustements, d’autres touchent l’ensemble de ton site. Mais si tu cherches un changement à fort impact que tu peux faire dès aujourd’hui pour garder ton site sécurisé, assure-toi qu’il tourne sur un hébergement WordPress sécurisé.
L’hébergement DreamPress (avec migration WordPress gratuite) est spécialement conçu pour l’environnement WordPress. Et si jamais tu rencontres un problème de sécurité, nous sommes là, avec des sauvegardes quotidiennes automatiques, une analyse anti-malware quotidienne en option via DreamShield, et notre équipe de support composée d’experts WordPress ! Prêt à protéger ton site contre les menaces et les vulnérabilités ? Découvre l’hébergement DreamPress dès aujourd’hui.
Lance ton site web avec DreamPress
Nos mises à jour automatiques et nos solides défenses de sécurité te déchargent de la gestion du serveur pour que tu puisses te concentrer sur la création d’un site web génial.
Voir les plans