Il tuo sito WordPress è sicuro quanto il suo plugin, la sua password o il suo host più debole, e gli hacker mettono alla prova tutti e tre 24 ore su 24.
Cos’è la sicurezza di WordPress?
La sicurezza di WordPress è la pratica di rafforzare un sito web contro gli attacchi: mantenere aggiornati il core di WordPress, i temi e i plugin, usare un’autenticazione forte, utilizzare un web application firewall (WAF), eseguire backup regolari, effettuare scansioni malware e scegliere un host che integri queste protezioni. Sovrapponi un numero sufficiente di queste difese e la maggior parte degli hacker passerà a un bersaglio più facile.
I 20 consigli di questa guida si riducono a quattro mosse:
- Proteggi i login – Password forti, autenticazione a due fattori, tentativi di accesso limitati e una pagina di login nascosta e protetta da password.
- Mantieni tutto aggiornato – Core di WordPress, temi, plugin e PHP, con una verifica attenta prima di installare qualsiasi novità.
- Aggiungi livelli di protezione – Un WAF, la scansione malware, permessi dei file restrittivi, un numero minimo di account utente e un prefisso del database personalizzato.
- Scegli un hosting WordPress sicuro – Un host che include firewall, backup automatici e aggiornamenti automatici si occupa per te di buona parte di questa lista.
WordPress è una piattaforma eccellente e sicura di base, ma c’è certamente di più che puoi (e dovresti!) fare per mantenere il tuo sito al sicuro da intenzioni malevole. Molte di queste migliorie alla sicurezza sono facili da implementare e possono essere eseguite manualmente in pochi minuti. Altre richiedono semplicemente l’installazione di un particolare plugin.
In questo articolo ti guiderò attraverso 20 diverse strategie per rafforzare le difese della tua fortezza WordPress. Ma prima, vediamo più da vicino perché la sicurezza del sito web dovrebbe interessarti.
Perché la sicurezza di WordPress è così importante
Scegliere WordPress come piattaforma è un ottimo modo per iniziare quando vuoi creare un sito. Non è solo una piattaforma flessibile e potente per costruire siti web: è anche sicura così com’è.
Ma ovviamente nessuna piattaforma può essere sicura al 100%, e ci sono molte ragioni per preoccuparsi della sicurezza del tuo sito WordPress:
- Popolarità – WordPress alimenta una parte enorme di tutti i siti web su internet, il che lo rende un bersaglio privilegiato per i criminali informatici. Il suo utilizzo così diffuso lo rende una piattaforma attraente per sfruttare le vulnerabilità e ottenere accesso non autorizzato ai siti web.
- Vulnerabilità – Come ogni software, WordPress non è immune da vulnerabilità. Gli hacker cercano costantemente falle nei temi, nei plugin e nel core di WordPress. Sfruttarle può portare ad accessi non autorizzati, violazioni dei dati, defacement o persino al controllo completo di un sito web.
- Violazioni dei dati – I siti web WordPress spesso memorizzano informazioni sensibili degli utenti, come indirizzi email, password e dati personali. Una violazione della sicurezza può esporre questi dati riservati, portando a furti di identità, perdite finanziarie o persino conseguenze legali (accidenti!).
- Impatto SEO – Un sito WordPress compromesso può essere utilizzato per attività malevole, come ospitare malware, reindirizzare i visitatori verso siti web dannosi o inviare email di spam. I motori di ricerca possono segnalare e penalizzare questi siti, con un calo significativo del posizionamento e del traffico organico anche dopo che hai ripreso il controllo del tuo sito.
- Reputazione e fiducia – Se un sito web WordPress viene compromesso e utilizzato per scopi malevoli, può danneggiare gravemente la reputazione del proprietario del sito ed erodere la fiducia degli utenti. Pensa a un negozio e-commerce, per esempio. Se il negozio non riesce a garantire la sicurezza dei dati personali degli acquirenti, le persone semplicemente non compreranno lì (e chi può biasimarle?).
- Tempi di inattività e perdite finanziarie – Un sito violato può subire tempi di inattività prolungati mentre il proprietario lavora per risolvere la violazione della sicurezza. A sua volta, l’inattività può tradursi in affari persi, ricavi ridotti e spese aggiuntive per il recupero e il ripristino.
Dati questi rischi, investire in misure di sicurezza per WordPress è essenziale per proteggere il tuo sito web e i dati dei suoi utenti. Idealmente, dovresti dedicare alla sicurezza tanto tempo e impegno quanto ne hai speso per progettare il tuo sito all’inizio (se non di più). Fortunatamente per te, caro lettore, ci sono molti modi semplici e veloci per migliorare la sicurezza del tuo sito, oltre ad alcune tecniche più complesse che potresti voler adottare, e qui sotto le vediamo tutte.
Le principali vulnerabilità di sicurezza di WordPress
Come dice il detto, conosci il tuo nemico. Prima di addentrarci nei nostri consigli di sicurezza, scopriamo di più sulle vulnerabilità da cui devi proteggere il tuo sito WordPress.
- Software, temi e plugin obsoleti – Utilizzare versioni obsolete di WordPress, dei temi o dei plugin può esporre il tuo sito a falle di sicurezza note.
- Nomi utente e password deboli – Credenziali di accesso deboli rendono più facile per gli hacker entrare nel tuo sito. Evita nomi utente comuni come “admin” e scegli password forti e uniche che combinino lettere, numeri e simboli.
- Attacchi brute force – Gli attacchi brute force consistono in tentativi ripetuti di indovinare le tue credenziali di accesso. Puoi prevenirli limitando i tentativi di accesso e utilizzando l’autenticazione a due fattori (ne parleremo più avanti in questo articolo).
- Cross-site scripting (XSS) – Le vulnerabilità XSS si verificano quando script dannosi vengono iniettati nelle pagine web, compromettendo potenzialmente i browser degli utenti o i dati di sessione. Molti plugin di sicurezza dispongono di funzionalità per prevenire gli XSS.
- SQL injection – Gli hacker inseriscono comandi dannosi nei campi dei moduli o negli URL per manipolare il database del tuo sito: secondo OWASP, un attacco SQL injection riuscito può leggere, modificare o eliminare i dati memorizzati. Mantenere il software aggiornato e utilizzare un WAF aiuta a bloccare i tentativi di injection.
- Infezioni da malware – Il malware può essere iniettato nel tuo sito tramite vulnerabilità, temi o plugin infetti o file compromessi. Per evitare il malware, non installare plugin senza prima verificarne la reputazione. E una scansione malware regolare può rilevare le infezioni prima che abbiano la possibilità di devastare il tuo sito.
- Backdoor – Una backdoor è un punto di accesso nascosto in un sito web che consente accessi non autorizzati anche dopo che sono state messe in atto misure di sicurezza. Le backdoor possono essere create da malintenzionati o introdotte accidentalmente tramite temi o plugin compromessi o pratiche di sicurezza deboli. Una volta creata una backdoor, può concedere accesso non autorizzato a un hacker, che può poi manipolare il sito, rubare dati o svolgere altre attività malevole all’insaputa del proprietario del sito.
Implementare plugin di sicurezza e altre best practice può proteggere il tuo sito da queste vulnerabilità. Una delle leve più potenti, però, è il luogo in cui vive il tuo sito: iniziamo quindi da come si presenta un hosting WordPress sicuro, per poi passare ai consigli veri e propri.
Cosa cercare in un hosting WordPress sicuro
Un hosting WordPress sicuro affianca al tuo lavoro di hardening le protezioni che l’host gestisce per te: un web application firewall (WAF), la scansione malware (e la pulizia quando qualcosa sfugge), la mitigazione DDoS, certificati SSL gratuiti, backup automatici, accesso SFTP/SSH cifrato, aggiornamenti automatici e supporto 24/7. Ecco la checklist e come DreamHost copre ogni voce:
| Funzionalità di sicurezza | Perché è importante | Con DreamHost | Inclusa o a pagamento? |
|---|---|---|---|
| Web application firewall (WAF) | Filtra il traffico dannoso prima che raggiunga il tuo sito. | Firewall applicativi e di rete bloccano il traffico dannoso. | Inclusa in ogni piano |
| Scansione malware | Rileva le infezioni per tempo, prima che i motori di ricerca segnalino il tuo sito. | DreamShield esegue una scansione giornaliera e ti avvisa via email e con una notifica nel pannello. | Componente aggiuntivo a pagamento (DreamShield) |
| Pulizia malware | Il rilevamento serve solo se qualcuno rimuove l’infezione. | La manutenzione del sito DreamCare include la riparazione proattiva dei siti violati. | Servizio a pagamento separato (DreamCare) |
| Protezione DDoS | Impedisce che le ondate di traffico mettano offline il tuo sito. | Protezione e mitigazione DDoS. | Inclusa in ogni piano |
| Certificati SSL/TLS gratuiti | Cifrano il traffico tra i tuoi visitatori e il tuo sito. | I certificati Let’s Encrypt vengono installati e rinnovati automaticamente. | Inclusi in ogni piano |
| Backup automatici | Un backup pulito è il modo più rapido per riprendersi da un attacco. | Backup automatici giornalieri; DreamPress li conserva fuori sede. | Inclusi in ogni piano |
| Accesso SFTP/SSH | Cifra i trasferimenti di file così che le credenziali non possano essere intercettate. | Accesso sicuro via SFTP e SSH. | Incluso in ogni piano |
| Aggiornamenti automatici | Le falle note nei software obsoleti sono una delle principali vie di attacco. | Le installazioni WordPress di DreamHost aggiornano il core automaticamente. | Inclusi nelle installazioni WordPress di DreamHost |
| Supporto 24/7 | Gli incidenti di sicurezza non aspettano l’orario d’ufficio. | Supporto 24/7; DreamPress include esperti WordPress interni. | Incluso in ogni piano |
Qualsiasi host che meriti i tuoi soldi dovrebbe coprire gran parte di questa tabella (consulta le funzionalità di sicurezza di DreamHost per il quadro completo). Una precisazione doverosa: con DreamHost, la scansione malware (DreamShield) e la pulizia manuale (DreamCare) sono servizi a pagamento separati e non fanno parte dei piani base. Tutto il resto della lista è incluso di serie, e DreamPress, l’hosting WordPress gestito di DreamHost, aggiunge backup giornalieri fuori sede e supporto di esperti: ne parliamo nel primo consiglio qui sotto.
20 consigli sulla sicurezza di WordPress
Spero di averti convinto dell’importanza di mantenere un sito WordPress sicuro. In caso contrario, dovrò iscrivermi di nuovo al corso base di scrittura persuasiva. Per favore, non costringermi a farlo.
Nel resto di questo articolo ti presenterò 20 strategie (insieme ad alcuni dei migliori plugin di sicurezza per WordPress) per rendere il tuo sito più sicuro contro alcune delle vulnerabilità più comuni e pericolose. Non devi implementare ogni suggerimento di questa lista (anche se certamente puoi!), ma più passi compi per proteggere il tuo sito, minori saranno le probabilità di incappare in un disastro in futuro.
1. Scegli un hosting WordPress sicuro
Cosa rende sicuro un host WordPress? Un web application firewall, certificati SSL/TLS, protezione DDoS, backup automatici, scansione malware e aggiornamenti automatici: le protezioni della checklist qui sopra, che fermano la maggior parte degli attacchi prima ancora che raggiungano il tuo sito. Scegli un host che le copra e una buona fetta di questa lista è già sistemata prima che tu tocchi una singola impostazione.
Puoi pensare al tuo host web come alla via del tuo sito web su internet: è il posto in cui il tuo sito “vive”. E come un buon distretto scolastico conta per il futuro dei tuoi figli (così dicono; io sono venuto su bene), la qualità della casa del tuo sito web conta in molti modi importanti.
Un buon provider di hosting può influenzare le prestazioni del tuo sito, la sua affidabilità, quanto può crescere e persino il suo posizionamento nei motori di ricerca. I migliori host offrono una varietà di funzionalità utili, un supporto eccellente e un servizio su misura per la piattaforma che hai scelto.
Come l’hosting web può migliorare la sicurezza di WordPress:
- Un host di qualità aggiorna costantemente il proprio servizio, il software e gli strumenti per rispondere alle ultime minacce ed eliminare potenziali violazioni della sicurezza.
- Gli host web offrono spesso varie funzionalità di sicurezza mirate, come certificati SSL/TLS e protezione DDoS. Dovresti anche avere accesso a un Web Application Firewall (WAF), che aiuterà a monitorare e bloccare le minacce gravi al tuo sito.
- Il tuo host web molto probabilmente fornirà un modo per eseguire il backup del tuo sito (in alcuni casi effettuando persino backup in tempo reale per te), così se vieni hackerato potrai tornare facilmente a una versione precedente stabile.
- Se il tuo host offre un supporto affidabile e disponibile 24/7, avrai sempre qualcuno pronto ad aiutarti se incontri un problema legato alla sicurezza.
Questa lista dovrebbe darti un buon punto di partenza da cui lavorare quando cerchi un host per il tuo nuovo sito. Ti conviene trovarne uno che copra la checklist di sicurezza qui sopra e che abbia anche una reputazione di affidabilità e prestazioni eccellenti.
DreamPress è un servizio di hosting WordPress gestito veloce, affidabile, scalabile e, naturalmente, sicuro. DreamPress include un certificato SSL/TLS preinstallato, oltre ai firewall applicativi e di rete che DreamHost include in ogni piano per bloccare il traffico dannoso. Ogni piano DreamPress include anche backup giornalieri automatici conservati fuori sede, migrazione professionale del sito e supporto 24/7 da parte di esperti WordPress interni.
Jetpack
Jetpack è un plugin per WordPress creato da Automattic, l’azienda dietro WordPress.com. È un plugin che ti dà accesso a funzionalità normalmente disponibili solo sui siti WordPress.com.
Con DreamPress potrai stare tranquillo sapendo che il tuo sito è protetto. Il nostro servizio di hosting si occupa persino di molti degli altri passaggi di questa lista per aumentare la sicurezza, anche se ti incoraggiamo comunque a continuare a leggere per scoprire quali misure extra (e plugin come Jetpack) puoi aggiungere in più.
2. Registra il tuo dominio in modo privato
Per registrare un dominio ti viene chiesto di fornire nome, indirizzo e numero di telefono. Queste informazioni servono a tracciare la proprietà dei nomi di dominio e possono essere trovate online con una rapida ricerca nella directory WHOIS.
Tenere traccia di queste informazioni è vitale per la salute di internet, ma è comprensibile non voler avere i propri dati personali online. Qui entra in gioco la registrazione privata. Quando registri un dominio con DreamHost (o un’altra piattaforma di hosting sicura, immagino), hai la possibilità di sostituire le tue informazioni personali con i dati corrispondenti della piattaforma di hosting: così, cercando il tuo dominio su WHOIS, compariranno l’indirizzo e i contatti di DreamHost invece dei tuoi. Puoi persino abilitare questa funzione di sicurezza dopo che il tuo dominio è già stato registrato!
3. Cambia il tuo nome utente admin
Quando crei il tuo sito web per la prima volta, tutto nuovo e splendente, ti viene assegnato un profilo utente. In qualsiasi momento puoi tornare indietro e cambiare il tuo nickname o compilare il nome completo, ma cambiare il nome utente è un’altra storia: dovrai creare un utente completamente nuovo e assegnare a quell’account il ruolo di amministratore. Lo svantaggio? Devi usare un indirizzo email diverso da quello usato dal tuo account attuale.
Puoi quindi cambiare il tuo nome utente creando un nuovo utente, assegnandogli il ruolo di amministratore, attribuendogli tutti i tuoi contenuti ed eliminando il tuo account originale. Una volta eliminato il vecchio nome utente, potrai cambiare l’indirizzo email del nuovo account, se lo desideri.
4. Attiva un web application firewall
Ogni piano DreamHost include firewall applicativi e di rete che bloccano il traffico dannoso, senza configurazioni o costi aggiuntivi. DreamHost offre anche DreamShield, un componente aggiuntivo a pagamento per la scansione malware: attivalo sul tuo account di hosting e DreamHost esaminerà il tuo sito ogni giorno alla ricerca di codice dannoso, avvisandoti immediatamente via email se salta fuori qualcosa di sospetto.
Probabilmente conosci già il concetto di firewall: un programma che aiuta a bloccare ogni tipo di attacco indesiderato al tuo sito. Molto probabilmente hai qualche tipo di firewall sul tuo computer. Un Web Application Firewall (WAF) è semplicemente un firewall progettato specificamente per i siti web. Può proteggere server, siti web specifici o interi gruppi di siti.
Un WAF sul tuo sito WordPress funzionerà da barriera tra il tuo sito web e il resto del web. Un firewall monitora l’attività in entrata, rileva attacchi, malware e altri eventi indesiderati e impedisce a tutto ciò che considera un rischio di accedere al tuo server web. #winning
Vuoi uno strato di protezione in più a livello applicativo? Hai molte opzioni per aggiungere un plugin WAF al tuo sito (Wordfence è una scelta popolare): controlla solo cosa offre già il tuo host prima di installare qualcosa di aggiuntivo.
5. Implementa l’autenticazione a due fattori
L’autenticazione a due fattori (chiamata anche autenticazione in due passaggi e con una serie di altri nomi simili) indica un processo in due fasi che dovrai seguire quando accedi al tuo sito. Richiede un po’ più di tempo e impegno, ma contribuisce molto a tenere fuori gli hacker.
L’autenticazione a due fattori prevede l’uso di uno smartphone o di un altro dispositivo per verificare il tuo accesso. Prima visiterai il tuo sito WordPress e inserirai nome utente e password come al solito. Poi un codice univoco verrà inviato al tuo dispositivo mobile, e dovrai fornirlo per completare l’accesso. Questo ti permette di dimostrare la tua identità mostrando di avere accesso a qualcosa di esclusivamente tuo, come un determinato telefono o tablet.
Come molte funzionalità di WordPress, l’autenticazione a due fattori è facile da aggiungere con un plugin dedicato. Il plugin Two Factor Authentication è una scelta solida: è creato da sviluppatori affidabili, è compatibile con Google Authenticator e ti permetterà di aggiungere la funzionalità a due fattori al tuo sito senza complicazioni.
Un’altra scelta è il plugin Two-Factor, pubblicato da WordPress.org, che supporta le app di autenticazione (TOTP), i codici via email e i codici di backup. Come ogni plugin di questa categoria, richiede un po’ di apprendimento, ma fa il suo lavoro ed è incredibilmente sicuro.
Qualunque strada tu scelga, assicurati di pianificare in anticipo con il tuo team, perché dovrai raccogliere numeri di telefono e altre informazioni per tutti gli account utente. Fatto questo, la tua pagina di login è protetta e pronta all’uso.
6. Fai attenzione quando aggiungi nuovi plugin e temi
Una delle cose migliori di WordPress è la pronta disponibilità di plugin e temi per quasi ogni esigenza. Con questi strumenti pratici puoi dare al tuo sito esattamente l’aspetto che vuoi e aggiungere quasi ogni funzione o funzionalità che ti viene in mente.
Non tutti i plugin e i temi sono fatti allo stesso modo, però.
Gli sviluppatori poco attenti o senza il giusto livello di esperienza possono creare plugin inaffidabili, insicuri o semplicemente pessimi. Potrebbero usare pratiche di codifica scadenti che lasciano falle che gli hacker possono sfruttare facilmente o interferire inconsapevolmente con funzionalità cruciali.
Questo significa che devi fare molta attenzione ai temi e ai plugin che aggiungi al tuo sito. Ognuno dovrebbe essere verificato per assicurarsi che sia un’opzione solida che non danneggerà il tuo sito né causerà problemi. Ecco come selezionare strumenti di qualità:
- Leggi le recensioni – Controlla le valutazioni e le recensioni degli utenti per capire se altri hanno avuto una buona esperienza con il plugin o il tema.
- Supporto degli sviluppatori – Guarda quando è stato aggiornato l’ultima volta il plugin o il tema. Se sono passati più di sei mesi, è probabile che non sia sicuro come potrebbe essere.
- Con calma – Installa i nuovi plugin e temi uno alla volta, così se qualcosa va storto saprai qual è stata la causa. Inoltre, ricorda di fare un backup del tuo sito prima di aggiungervi qualsiasi cosa.
- Fonti verificate – Procurati plugin e temi da fonti affidabili, come le directory dei temi e dei plugin di WordPress.org, ThemeForest e CodeCanyon e i siti web di sviluppatori affidabili.
7. Aggiorna regolarmente WordPress
Mantenere WordPress aggiornato è una delle cose più importanti che puoi fare per proteggere il tuo sito. Le patch minori e gli aggiornamenti di sicurezza vengono applicati automaticamente, ma potresti dover approvare tu stesso gli aggiornamenti principali (non preoccuparti, è molto semplice da fare). Probabilmente è superfluo dirlo, ma DreamHost gestisce questi aggiornamenti per te, quindi non devi preoccupartene.
Ma il tuo lavoro non è finito solo perché WordPress è aggiornato.
Dovrai anche aggiornare regolarmente plugin, temi e le altre installazioni di WordPress per assicurarti che funzionino bene insieme e siano protetti contro le minacce più recenti. Fortunatamente, anche questo è piuttosto facile: vai nella bacheca di WordPress, cerca le notifiche rosse che ti segnalano temi o plugin con aggiornamenti disponibili e clicca su “Aggiorna ora” accanto a ciascuno. Prima di applicare un aggiornamento importante a un sito live, testalo su una copia di staging: molti host gestiti ne includono una, e DreamPress offre lo staging con un clic.
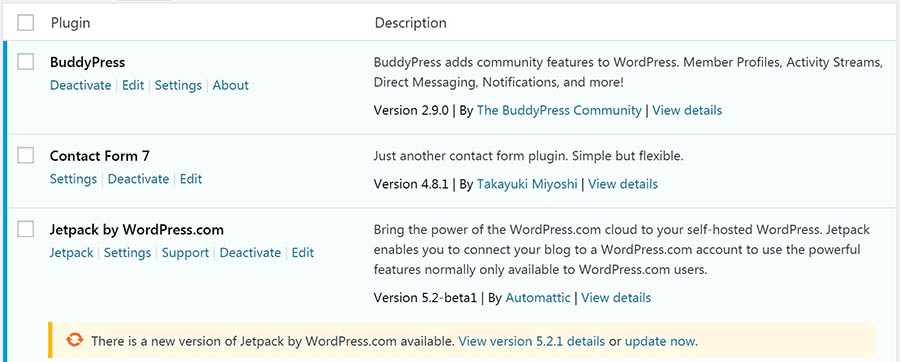
Puoi anche aggiornare i tuoi plugin in blocco selezionandoli tutti e premendo il pulsante di aggiornamento, sia qui che nel pannello di WordPress.
8. Configura i permessi dei file
Parliamo di aspetti tecnici per un minuto.
Una regola di base prima di cominciare: ogni volta che ti colleghi ai file del tuo sito, usa SFTP o SSH invece del semplice FTP. Le connessioni cifrate proteggono le tue credenziali di accesso e i trasferimenti di file dalle intercettazioni, e DreamHost include l’accesso sicuro via SFTP e SSH nei suoi piani di hosting.
Gran parte delle informazioni, dei dati e dei contenuti del tuo sito WordPress è memorizzata in una serie di cartelle e file nel suo backend. Questi sono organizzati in una struttura gerarchica, e a ciascuno è assegnato un livello di permessi. I permessi di un file o di una cartella di WordPress determinano chi può visualizzarlo e modificarlo. Possono essere impostati per consentire l’accesso a chiunque, solo a te o a quasi ogni livello intermedio.
In WordPress i permessi dei file sono rappresentati da un numero a tre cifre, e ogni cifra ha un significato. La prima cifra rappresenta il singolo utente (il proprietario del sito), la seconda il gruppo (ad esempio i membri del tuo sito) e la terza tutti gli altri. Il numero stesso indica che l’utente, il gruppo o il resto del mondo:
- 0: Non ha accesso al file.
- 1: Può solo eseguire il file.
- 2: Può modificare il file.
- 3: Può modificare ed eseguire il file.
- 4: Può leggere il file.
- 5: Può leggere ed eseguire il file.
- 6: Può leggere e modificare il file.
- 7: Può leggere, modificare ed eseguire il file.
Quindi, per esempio, se a un file viene assegnato un livello di permessi 640, significa che l’utente principale può leggere e modificare il file, il gruppo può leggerlo ma non modificarlo e il resto del mondo non può accedervi affatto. È importante assicurarsi che ogni persona abbia solo il livello di accesso ai file e alle cartelle del tuo sito che vuoi concederle.
WordPress raccomanda di impostare le cartelle con un livello di permessi 755 e i file a 644. Attenendoti a queste linee guida sei abbastanza al sicuro, anche se puoi configurare qualsiasi combinazione tu voglia. Ricorda solo che è meglio non concedere a nessuno più accesso di quanto sia strettamente necessario, soprattutto ai file del core.
Tieni anche presente che le impostazioni ideali dei permessi dipendono in parte dal tuo servizio di hosting, quindi potresti voler scoprire cosa consiglia il tuo host.
Nota: fai molta attenzione quando modifichi i livelli di permessi: scegliere i valori sbagliati (come il temuto 777) può rendere il tuo sito inaccessibile.
E già che siamo in argomento, è importante notare che WordPress include un editor di codice integrato che consente agli utenti di modificare i file dei temi e dei plugin direttamente dall’area di amministrazione. È comodo quando ne hai bisogno, ma è un grosso rischio per la sicurezza se il tuo sito finisce nelle mani sbagliate. Ecco perché dovresti disabilitare la modifica dei file con un plugin come Sucuri.
9. Mantieni al minimo gli utenti di WordPress
Se gestisci il tuo sito WordPress da solo, non devi preoccuparti di questo passaggio. Basta non dare a nessun altro un account sul tuo sito e sarai l’unica persona in grado di apportare modifiche.
Tuttavia, ci sono molte ragioni per aggiungere un altro account utente al tuo sito: potresti voler permettere ad altri autori di contribuire con contenuti, o potresti aver bisogno di persone che ti aiutino a modificare i contenuti e gestire il sito. Potresti persino avere un intero team di utenti che accede regolarmente al tuo sito WordPress e apporta le proprie modifiche.
Questo può essere utile (o persino necessario). Tuttavia, è anche un potenziale rischio per la sicurezza.
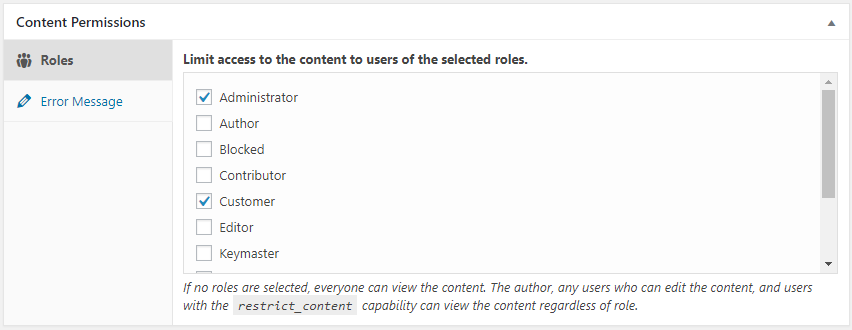
Più persone fai entrare nel tuo sito, maggiore è la probabilità che qualcuno commetta un errore, causi problemi o sia semplicemente un pasticcione. Ecco perché dovresti mantenere il numero di utenti del tuo sito il più basso possibile senza ostacolarne la capacità di crescere. In particolare, cerca di limitare il numero di amministratori e degli altri ruoli utente con privilegi elevati.
Ruolo utente
Gli utenti di WordPress possono avere uno dei sei ruoli predefiniti: Super Admin, Amministratore, Editore, Autore, Contributore o Sottoscrittore. WordPress fornisce un sistema di gestione dei ruoli utente che definisce cosa gli utenti possono fare sul tuo sito web.
Ecco alcune altre best practice:
- Limita ogni utente ai soli permessi necessari per svolgere il suo lavoro.
- Incoraggia gli utenti a usare password forti.
- Cerca di avere un solo amministratore e un piccolo gruppo di editori.
- Rimuovi gli utenti che hanno lasciato il sito o che non hanno più bisogno di accedere.
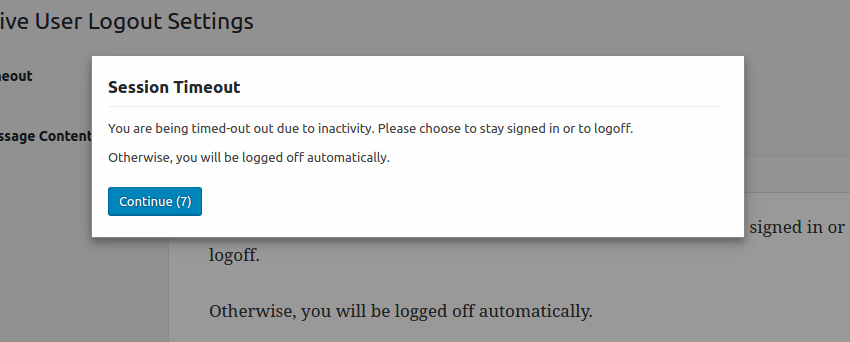
- Disconnetti regolarmente gli utenti inattivi (il plugin Inactive Logout è ottimo per questo!).
- Valuta di scaricare un plugin come Members, che fornisce un’interfaccia utente per il sistema di ruoli e capacità di WordPress.
10. Limita i tentativi di accesso
Tutti dimenticano la password ogni tanto. Ma buone notizie! Per impostazione predefinita, WordPress consente un numero illimitato di tentativi.
Ma è davvero una buona notizia? Gli attacchi brute force, cioè attacchi in cui un hacker prova un numero qualsiasi di password, sono uno dei modi più comuni con cui gli hacker accedono agli account privati. Senza un limite ai tentativi di accesso, un hacker o un bot potrebbe provare tutte le password del vocabolario senza alcuna conseguenza.
Per prima cosa, controlla il tuo Web Application Firewall (WAF) per limitare il numero di tentativi di accesso che un utente può effettuare. Se il tuo firewall è già configurato, un limite sarà già in vigore, ma puoi anche usare un plugin apposito! Sia Login Lockdown che Limit Login Attempts Security (in precedenza Limit Login Attempts Reloaded, di WPChef) registrano l’indirizzo IP e la marca temporale di ogni tentativo di accesso fallito, ti permettono di limitare il numero di tentativi falliti consentiti in un certo lasso di tempo e bloccano gli indirizzi IP che superano il limite. Entrambi i plugin sono gratuiti, ma Login Lockdown è più semplice e adatto ai principianti. Se ti serve un sistema più completo, Limit Login Attempts Security è la scelta giusta: consente non solo di inserire gli IP in liste di autorizzazione e di blocco, ma anche di avvisare gli amministratori quando viene raggiunto un certo numero di blocchi.
11. Tieni traccia dell’attività nella tua area di amministrazione
Se hai più utenti, tenere d’occhio cosa fanno tutti sul sito è una buona idea. Monitorare l’attività nella tua area di amministrazione di WordPress ti aiuterà a notare quando altri utenti fanno cose che non dovrebbero, e può aiutarti a scoprire quando utenti non autorizzati hanno ottenuto l’accesso.
Ma hai anche bisogno di uno strumento che ti aiuti a vedere chi c’è dietro le diverse attività del sito, come quando qualcuno effettua una modifica non autorizzata o una nuova installazione sospetta. Per questo ti serve un altro plugin. Simple History è all’altezza del suo nome: crea un registro semplice e facile da capire delle modifiche e degli eventi sul tuo sito.
Per funzionalità di monitoraggio più complete, dai un’occhiata a WP Activity Log (in precedenza WP Security Audit Log), che traccia praticamente tutto ciò che accade sul tuo sito e offre un’edizione premium.
12. Proteggi con password la tua pagina di login
La pagina di login è la via più probabile con cui gli hacker accedono al tuo sito web, quindi proteggerla è un ottimo modo per proteggere il resto del sito. Può essere un po’ tecnico, ma vale comunque la pena impararlo. Usa questo tutorial per imparare a creare un file .htaccess e aggiungere una richiesta di password alla tua pagina di login. Un login per il tuo login: cos’altro si inventeranno?
E se ospiti contenuti che non tutti devono vedere, puoi proteggere con password altre parti del tuo sito. Per i post del blog e altre pagine, puoi aggiungere la protezione con password andando in Articoli >> Tutti gli articoli. Clicca su “modifica” e vedrai l’opzione per cambiare la visibilità in “Protetto da password”. Pubblica e, badabing-badaboom, quella pagina è chiusa a doppia mandata!
13. Nascondi la tua pagina di login
Aggiungere una protezione con password alla tua pagina di login è ottimo, ma è ancora meglio se gli hacker non riescono nemmeno a trovarla. Cambiare le pagine wp-admin e wp-login è facile e aiuta a scoraggiare gli hacker, che possono trovare facilmente la tua pagina di login se lasci le impostazioni predefinite.
Ci sono diversi plugin che possono reindirizzare la pagina di login predefinita a un’altra pagina a tua scelta. Molti plugin offrono questa funzione come parte di un pacchetto più ampio (per esempio, Defender include anche uno scanner malware e un firewall). Ma se cerchi qualcosa di semplice, prova WPS Hide Login, che si limita a nascondere il tuo login. Solo non dimenticare di aggiungere ai segnalibri la tua nuova pagina di login, così da poterla ritrovare.
14. Aggiorna PHP
Proprio come l’America va avanti a Dunkin’ (ma non prenderci alla lettera), WordPress va avanti a PHP. Aggiornare WordPress non basta per mantenere il tuo sito sicuro e protetto: devi assicurarti di usare anche l’ultima versione di PHP.
Normalmente ogni versione di PHP è supportata per almeno due anni dalla data di rilascio, il che significa che le vulnerabilità vengono risolte dagli ingegneri che hanno progettato il codice. Quando il codice diventa obsoleto (o raggiunge l’EOL, cioè il “fine vita”), è ora di aggiornare, altrimenti rischi di esporti a problemi di sicurezza, rallentamenti delle prestazioni e bug a volontà.
Per vedere quale versione di PHP stai usando, accedi al tuo sito WordPress e seleziona Strumenti >> Salute del sito. Vai su Informazioni e poi su Server, e visualizza la tua versione attuale di PHP.
15. Proteggi il tuo database WordPress
Lasciare qualsiasi cosa alle impostazioni predefinite è una manna per gli hacker, e per impostazione predefinita WordPress usa wp_ come prefisso per tutte le tabelle collegate. Buone notizie! Se usi l’installatore WordPress di DreamHost, hai già un prefisso di lettere e numeri casuali. Finché termina con un trattino basso, il sistema è contento. Notizie ancora migliori! Anche se il tuo WordPress è già installato, potrebbe essere idoneo per l’installatore WordPress di DreamHost, purché il sito sia completamente ospitato e rispetti alcune altre linee guida.
Tieni solo presente che rompere qualcosa può essere facile come dimenticare un trattino basso. Per fortuna esiste una versione predefinita del file wp-config.php disponibile nel core di WordPress, così puoi ricostruirlo in modo rapido e semplice, sia che tu abbia provato a cambiare il prefisso del database manualmente, sia con un servizio come phpMyAdmin.
16. Salta le domande di sicurezza (usa invece una protezione del login più forte)
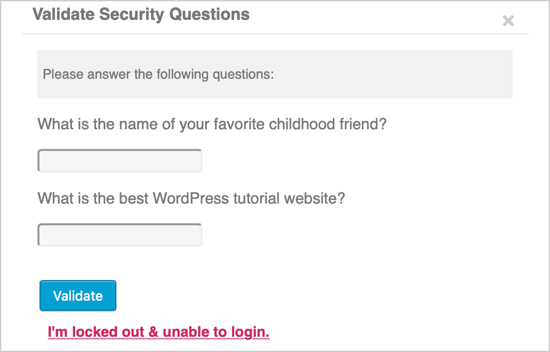
Le domande di sicurezza erano un punto fermo delle guide come questa, e i plugin che le aggiungono alla schermata di login di WordPress esistono ancora. Le indicazioni attuali dicono di saltarle: le domande basate sulla conoscenza come “Come si chiamava il tuo primo animale domestico?” non compaiono tra gli autenticatori accettabili nelle Digital Identity Guidelines del NIST (SP 800-63B), perché le risposte sono troppo facili da indovinare, ricercare o carpire con il phishing.
Dedica invece quell’energia a protezioni del login che reggono davvero: una password forte e unica, l’autenticazione a due fattori (consiglio n. 5) e i tentativi di accesso limitati (consiglio n. 10).
17. Nascondi la tua versione di WordPress
Sicurezza tramite segretezza: se non riescono a trovarla, non possono violarla!
Nascondi quale versione di WordPress stai usando (o nascondi del tutto che stai usando WordPress) modificando il codice dell’header. Se ti sembra troppo tecnico, usa un plugin come WPCode. Assicurati solo di modificare il codice invece di cambiare semplicemente le impostazioni del tema, perché quelle modifiche verranno sovrascritte al prossimo aggiornamento del tema.
18. Previeni l’hotlinking
L’hotlinking è l’atto di rubare larghezza di banda usando file ospitati su un sito e collegandoli a un altro. Per esempio, mettiamo che qualcuno disegni un fumetto piuttosto geniale e che un altro sito web voglia pubblicarlo senza permesso. Potrebbe fare hotlinking del fumetto invece di ospitarlo sui propri server, costando al sito originale più larghezza di banda e quindi più denaro.
Per prevenire l’hotlinking, puoi scegliere di rifiutare certi domini, consentire solo certi domini o eliminare del tutto la possibilità di fare hotlinking, il tutto con poche modifiche al tuo file .htaccess. Puoi persino includere nel file .htaccess uno snippet che reindirizza tutti i tentativi di hotlinking a una pagina o a un’immagine a tua scelta: magari una che dice “Smettila con l’hotlinking, scroccone!”
19. Protezione DDoS (disabilita XML-RPC)
La protezione DDoS è qualsiasi difesa che impedisce a un’ondata di traffico spazzatura di sopraffare il tuo sito e metterlo offline. Se sei ospitato su DreamHost, il lavoro a livello di rete è già fatto: ogni piano DreamHost include protezione e mitigazione DDoS, con monitoraggio di server e rete 24/7. Ci sono comunque un paio di cose che puoi fare da parte tua per ridurre la superficie di attacco.
Un attacco Distributed Denial of Service (o DDoS) si verifica quando un hacker usa più sistemi per inviare un volume enorme di dati e sopraffare il proprio bersaglio. Questo può rallentarlo e mandarlo in crash: immagina un enorme ingorgo per il tuo sito web, dove nessun traffico legittimo riesce a entrare.
Online la pazienza scarseggia: nella ricerca di Google The Need for Mobile Speed (2016), il 53% delle visite a siti mobile veniva abbandonato quando una pagina impiegava più di 3 secondi a caricarsi. Prima riesci a identificare e risolvere un attacco al tuo sito web, meglio è.
Anche se prevenire un attacco DDoS può sembrare scoraggiante, uno dei primi passi che puoi compiere è rimuovere o disattivare i plugin vecchi o inutilizzati. I plugin sono incredibilmente utili, ma aggiungendo funzionalità hanno anche un accesso al tuo sito web che può essere sfruttato. Per una volta, scaricare altri plugin non è la risposta!
XML-RPC consente l’accesso a WordPress tramite l’app sul tuo dispositivo mobile. Se non usi lo smartphone per apportare modifiche al tuo sito WordPress, probabilmente non hai bisogno che questa funzione sia attiva. Disattivarla richiede l’aggiunta di un breve snippet di codice al tuo file .htaccess, e il tuo sito sarà tanto più sicuro.
20. Scansione malware
Il malware (abbreviazione di malicious software, software dannoso) si nasconde in applicazioni che sembrano sicure, così che l’utente non sappia che il suo computer o sito web è stato infettato.
La scansione malware è una difesa importante che funziona usando software anti-malware per identificare e isolare i file sospetti finché non decidi se devono essere rimossi. Se viene rilevata una minaccia, un buono scanner malware ne eliminerà ogni traccia dal tuo computer il prima possibile. Per fortuna, diversi plugin firewall includono la scansione malware integrata, quindi controlla i tuoi plugin di sicurezza per vedere cosa offrono.
Il rilevamento, però, è solo metà del lavoro. Se una scansione trova un’infezione, la pulizia significa identificare ogni file compromesso, rimuovere il codice dannoso (comprese eventuali backdoor) e ripristinare da un backup pulito dove necessario. Alcuni host e servizi di sicurezza includono la riparazione dopo un attacco, altri la fanno pagare a parte, quindi informati prima di averne bisogno: il servizio DreamCare di DreamHost, un’offerta a pagamento separata, include la riparazione proattiva dei siti violati.
Se DreamHost è la tua piattaforma di hosting, puoi aggiungere DreamShield, un componente aggiuntivo di sicurezza a pagamento, per occuparsi della scansione malware giornaliera al posto tuo.
Domande frequenti sulla sicurezza di WordPress
WordPress è sicuro di base?
Sì: il software core di WordPress è mantenuto attivamente e riceve patch di sicurezza regolari. La maggior parte delle compromissioni avviene tramite plugin e temi obsoleti, credenziali deboli o hosting insicuro. Mantieni tutto aggiornato, usa un’autenticazione forte e scegli un host attento alla sicurezza per coprire le lacune.
DreamHost include un firewall?
Sì. Ogni piano DreamHost include firewall applicativi e di rete che bloccano il traffico dannoso e proteggono dalle minacce informatiche più comuni, senza configurazioni o costi aggiuntivi.
DreamHost offre protezione DDoS?
Sì. Ogni piano DreamHost include protezione e mitigazione DDoS, con monitoraggio di server e rete 24/7. Da parte tua, disabilitare XML-RPC e rimuovere i plugin inutilizzati riduce ulteriormente la superficie di attacco del tuo sito.
Come faccio a scansionare il mio sito WordPress alla ricerca di malware?
Usa uno scanner malware. Molti plugin di sicurezza per WordPress ne includono uno, oppure i clienti DreamHost possono attivare il componente aggiuntivo a pagamento DreamShield, che esamina il tuo sito ogni giorno alla ricerca di codice dannoso e invia un avviso nel momento in cui trova qualcosa di sospetto.
Qual è l’hosting più sicuro per WordPress?
L’hosting WordPress più sicuro include un WAF, scansione e pulizia malware, mitigazione DDoS, SSL gratuito, backup automatici e aggiornamenti automatici. Confronta i piani gestiti (come DreamPress) su queste funzionalità e verifica quali protezioni sono incluse e quali costano a parte.
Sicurezza di WordPress: blindare tutto
Se il tuo sito web viene violato, passerai ore (forse persino giorni) a cercare di riparare i danni. Potresti perdere dati in modo permanente o vedere compromesse le tue informazioni personali, o peggio: i dati dei tuoi clienti.
Ecco perché devi dedicare abbastanza tempo ed energia ad assicurarti che il tuo sito sia sicuro. Altrimenti rischi solo di perdere affari preziosi e tempo prezioso.
Questi consigli sulla sicurezza di WordPress dovrebbero esserti utili. Alcuni sono semplici ritocchi, altri interessano l’intero sito. Ma se cerchi un unico cambiamento d’impatto che puoi fare oggi per mantenere il tuo sito sicuro, assicurati che giri su un host WordPress protetto.
L’hosting DreamPress (con migrazione WordPress gratuita) è progettato specificamente per l’ambiente WordPress. Inoltre, se dovessi mai incontrare un problema di sicurezza, ti copriamo con backup automatici giornalieri, scansione malware giornaliera opzionale tramite il componente aggiuntivo DreamShield e il nostro team di supporto di esperti WordPress! Pronto a proteggere il tuo sito da minacce e vulnerabilità? Scopri di più sull’hosting DreamPress oggi stesso.
Lancia il tuo sito web con DreamPress
I nostri aggiornamenti automatici e le nostre solide difese di sicurezza ti sollevano dalla gestione del server, così puoi concentrarti sulla creazione di un sito web fantastico.
Scopri i piani